

Zutrittskontrolle als Service (ACaaS): Was dahintersteckt und warum es wichtig ist
Der Kauf einer Zutrittskontrollanlage war früher ein klassisches Investitionsprojekt: ein Server, Schaltschränke in den Technikräumen, eine Verkabelung zu jeder Tür und ein Wartungsvertrag, um das gesamte System dauerhaft betriebsbereit zu halten. Zutrittskontrolle als Service ersetzt dieses Projekt durch ein Abonnement und verlagert die Software, die Updates und die Verwaltungskonsole auf eine Plattform, die von einem externen Anbieter betrieben wird. Dieser Leitfaden erläutert, was Zutrittskontrolle als Service im Bereich der physischen Sicherheit umfasst, wie eine solche Lösung tatsächlich aufgebaut ist, wie die Kostenstruktur aussieht, wenn die Software im Abonnement statt als Kaufmodell angeboten wird, und ab wann dieses Modell nicht mehr sinnvoll ist. Außerdem werden die Fragen aufgeführt, die Sie einem Anbieter vor der Vertragsunterzeichnung stellen sollten.
Inhaltsverzeichnis
Was ist Zutrittskontrolle als Service?
Zutrittskontrolle als Service (ACaaS) ist ein Bereitstellungsmodell, bei dem die Software, die verwaltet, wer welche Tür öffnen darf, als Abonnementdienst vom Anbieter gehostet und gewartet wird, während vor Ort lediglich die Türhardware installiert ist. Der Kunde zahlt regelmäßig für die Nutzung der Plattform, anstatt ein System zu kaufen und selbst zu besitzen.
Die Abkürzung ACaaS folgt demselben Muster wie SaaS, „Software as a Service“, und die Analogie ist hier tatsächlich wörtlich gemeint und nicht nur bildlich. In beiden Fällen wird die Anwendung vom Anbieter betrieben, über einen Browser aufgerufen, zentral aktualisiert und im Abonnement bezahlt. Der Unterschied besteht darin, dass Zutrittskontrolle auch eine physische Ebene umfasst. Daher kommt ACaaS niemals vollständig ohne Hardware im Gebäude aus. Schlösser, Lesegeräte und Zutrittsmedien bleiben vor Ort.
Drei Dinge, die der Kunde nicht mehr selbst besitzt, sollten ausdrücklich genannt werden, da sie den größten Teil der betrieblichen Unterschiede ausmachen:
- Der Server. Kein Server im Rack, auf dem die Zutrittskontrolldatenbank läuft, und kein zugrunde liegendes Betriebssystem, das gepatcht, gesichert oder am Ende seines Lebenszyklus ersetzt werden muss.
- Die Softwareversion. Die Plattform wird für alle Kunden als einheitliche aktuelle Version gewartet, sodass keine lokale Installation mit der Zeit veraltet.
- Das Upgrade-Projekt. Neue Funktionen werden als Bestandteil des Services bereitgestellt und nicht als separat definierte, kalkulierte und terminierte Leistung.
Was bleibt, ist der Teil, der physisch vorhanden sein muss: die Türhardware, die von Personen mitgeführten Zutrittsmedien und die Entscheidung darüber, wer durch welche Tür gehen darf. ACaaS verändert, wo diese Entscheidung erfasst und verwaltet wird, nicht ihren Inhalt.
Wie eine ACaaS-Lösung aufgebaut wird
Eine gehostete Zutrittskontrolllösung besteht aus drei Komponenten: was im Gebäude verbleibt, was als Zutrittskontrollservice betrieben wird und wie Personen und ihre Berechtigungen in das System gelangen.
Was verbleibt im Gebäude?
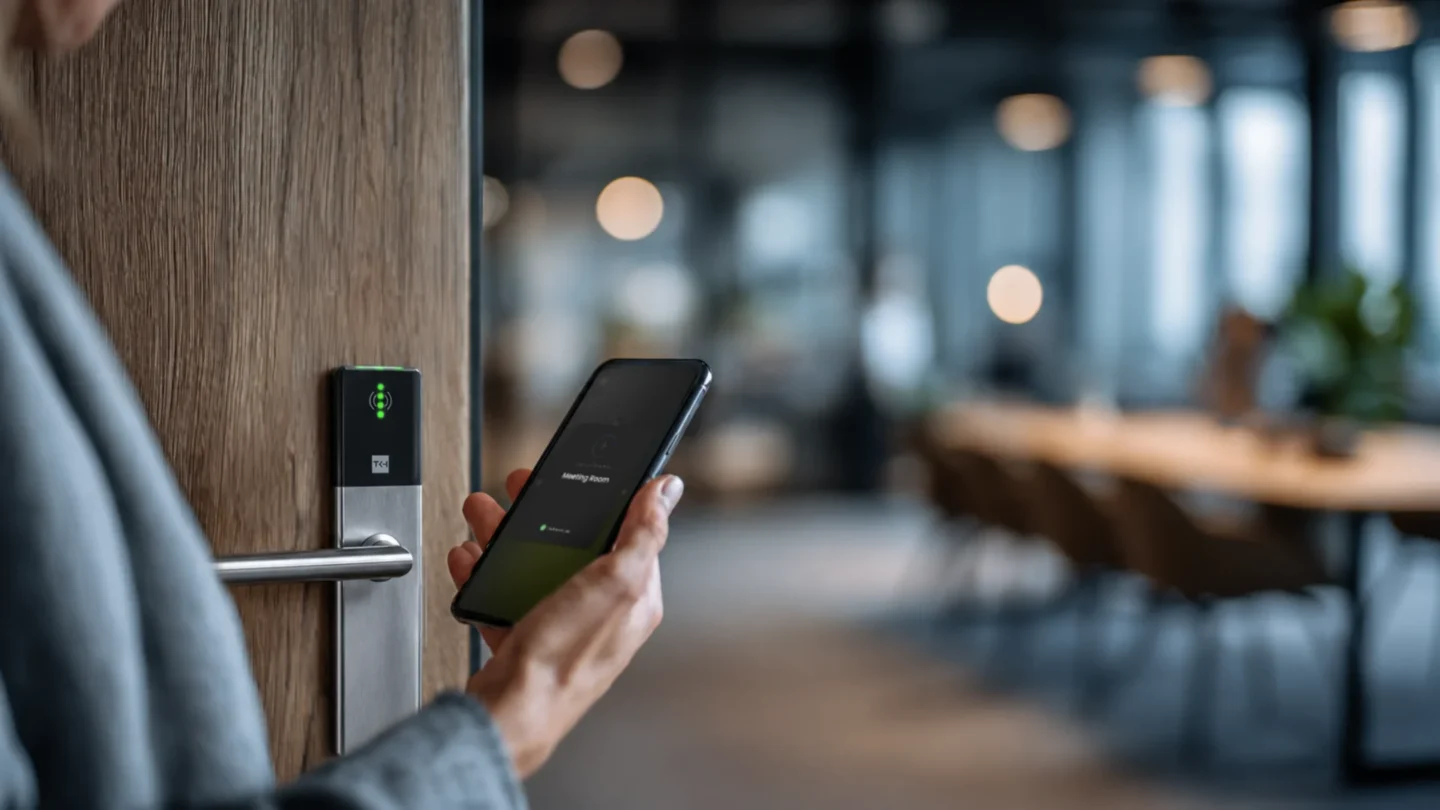
Die Türhardware – und in den meisten Fällen kaum etwas anderes. Jeder kontrollierte Durchgang erhält ein Schloss oder ein Lesegerät. Zutrittsbereiche mit hohem Verkehrsaufkommen, etwa ein Haupteingang oder eine Reihe von Drehkreuzen, werden in der Regel über das Stromnetz versorgt und dauerhaft angeschlossen. Weniger häufig genutzte Türen sind in der Regel mit batteriebetriebenen, drahtlosen Schlössern ausgestattet, die ihre Berechtigungen lokal speichern und sich regelmäßig melden, anstatt eine permanente Verbindung aufrechtzuerhalten.
Die Konsequenz sollte klar benannt werden: kein eigener Serverraum, kein Schaltschrank im Technikbereich und bei einer drahtlosen Lösung keine Verkabelung zu jeder einzelnen Tür. Dieser letzte Punkt macht eine Nachrüstung in einem genutzten Gebäude möglich, da die Arbeiten am Türblatt enden, anstatt Leitungen durch Decken und Wände einer weiterhin genutzten Etage zu verlegen. Das ist auch der Grund, warum die Einführung an mehreren Standorten für Unternehmen praktikabel wurde, die nicht an jedem Standort über technisches Personal vor Ort verfügen.
Was wird als Service betrieben?
Die Verwaltungsplattform speichert Berechtigungen, Benutzergruppen, Zeitpläne, Ereignisverläufe und Berichtsdaten. Sie ist über einen Browser zugänglich; alltägliche Aufgaben und Konfigurationen können zusätzlich über eine App durchgeführt werden. Dies ist die Ebene, auf der Fragen zur cloudbasierten Sicherheit der Zutrittskontrolle angesiedelt sind, da hier die Zutrittsdaten gespeichert und verwaltet werden.
Der betriebliche Unterschied, den Kunden zuerst bemerken, ist geringer, als es klingt, und zugleich wichtiger als erwartet: Updates werden ohne separates Projekt bereitgestellt. Es gibt keine neue Version, für die eine Migration geplant werden muss, keine Kompatibilitätsmatrix, die mit dem Serverbetriebssystem abgeglichen werden muss, und kein Zeitfenster, das eingeplant werden muss.
Wie gelangen Personen und Berechtigungen ins System?
Zwei Wege – und bei den meisten Lösungen werden beide genutzt. Mitarbeiter werden aus dem Identitätsverzeichnis der Organisation, meist Microsoft Entra ID, synchronisiert. Dadurch werden sie beim Eintritt angelegt, erhalten bei einem Rollenwechsel angepassten Zutritt und verlieren ihn beim Ausscheiden, ohne dass eine parallele Liste gepflegt werden muss. Alle anderen Personen, darunter Auftragnehmer, Reinigungskräfte, Lieferanten und Besucher, werden direkt in der Plattform angelegt – in der Regel von Anfang an mit einem Ablaufdatum.
Besucher sind der Anwendungsfall, in dem sich die Plattformen unterscheiden, da sie typischerweise nur für wenige Stunden Zutritt benötigen und dafür keine App installieren müssen. Einige Plattformen lösen dies mit einem vorab ausgestellten temporären Code. ATLAS generiert beispielsweise einen QR-Code mit einem festgelegten Zutrittszeitfenster, der in der Apple- oder Android-Wallet des Besuchers hinterlegt und am Eingang von einer Commend-Intercom-Sprechstelle gelesen wird (die unabhängig von ATLAS eingesetzt werden kann). So verfügt der Besucher bereits bei seiner Ankunft über die erforderliche Zutrittsberechtigung und muss nichts herunterladen.
Plattformen dieser Kategorie für cloudbasierte Zutrittskontrolle, darunter ATLAS Access, bieten in der Regel sowohl eine native Verzeichnisintegration als auch eine REST-API für Identitätssysteme, die nicht nativ unterstützt werden.
Das Geschäftsmodell: Was Sie nicht mehr kaufen und wofür Sie stattdessen bezahlen?
ACaaS wird üblicherweise als Wechsel von CapEx zu OpEx beschrieben. Das stimmt, aber für ein Budgetgespräch sind mehr Details erforderlich. Drei Kategorien sind aussagekräftiger.
| Einmalige Anschaffung | Wiederkehrende Zahlungen | Nicht mehr erforderliche Anschaffungen |
|---|---|---|
| Schlösser und Lesegeräte pro Tür | Plattformabonnement, üblicherweise pro Tür, Benutzer oder Standort berechnet, einschließlich Support und Updates | Serverhardware und deren Austauschzyklus |
| Installations- und Inbetriebnahmearbeiten | Ersatzbatterien für drahtlose Schlösser | Serverbetriebssystem und Datenbanklizenzen |
| Physische Zutrittsmedien, einschließlich Master- und Notfallkarten | Ersatz physischer Zutrittsmedien, sofern weiterhin Karten ausgegeben werden | Schaltschränke und zugehörige Gehäuse |
| Verkabelung für netzstrombetriebene Lesegeräte an stark frequentierten Türen | Erweiterte Aufbewahrung oder Archivierung von Ereignissen, sofern diese separat berechnet wird | Verkabelung zu jeder Tür bei drahtlosen Lösungen |
| Versionsupgrade-Projekte und die Wartung lokal installierter Software |
Zutrittskontrolle im Abonnement wird in der Regel nach einer Einheit abgerechnet, die mit dem Umfang der Anlage skaliert, und nicht über eine einmalige Lizenz: pro Tür, Benutzer oder Standort, teilweise mit Tarifstufen, die zusätzliche Funktionen freischalten. Die Abrechnungseinheit ist wichtiger als der ausgewiesene Preis, denn ein Gebäude mit vielen Türen und wenigen Personen wird ganz anders bepreist als eines mit wenigen Türen und hoher Personalfluktuation. Deshalb sollte die Abrechnungseinheit bei einem Angebotsvergleich als Erstes geklärt werden.
Die ehrliche Einschätzung lautet: Über einen Zeitraum von fünf Jahren sind die Gesamtkosten möglicherweise nicht niedriger als bei einem eigenen System. Was sich ändert, ist die Struktur der Ausgaben: Sie beginnt auf niedrigerem Kostenniveau, ist planbar, umfasst Upgrades, die andernfalls als ungeplante Investitionsausgaben anfallen würden, und verlagert die Ausgaben vom Investitionsbudget in das laufende Betriebsbudget. Für viele Unternehmen ist genau diese Verlagerung der eigentliche Grund, warum sich das Modell durchsetzt – und nicht die reine Kostenrechnung.
Was ändert sich für die Verantwortlichen des Gebäudebetriebs?
Drei Rollen sind von diesem Modell besonders betroffen – und jeweils auf unterschiedliche Weise.
Der Facility Manager (Systemadministrator)
Routinemäßige Zutrittsänderungen erfordern keine Tickets mehr. Einem Auftragnehmer für einen Nachmittag Zutritt zu einer Tür zu gewähren, einem neuen Mitarbeiter ein Zutrittsmedium auszustellen oder einer ausgeschiedenen Person den Zutritt zu entziehen, wird zu einer Aufgabe, die in weniger als einer Minute über einen Browser oder eine App erledigt ist, statt zu einer Anfrage an die für die Administration zuständige Person. Das ist besonders wichtig, wenn der Zutritt sofort benötigt wird. Von einem neuen Mitarbeiter wissen Sie in der Regel schon Tage im Voraus, sodass selbst ein langsamer Prozess funktioniert. Ein Besucher, der am Empfang wartet, oder ein Techniker, der zu einer dringenden Reparatur gerufen wurde, benötigt sofort Zutritt. Genau dann wird das Warten darauf, dass jemand anderes tätig wird, zum Problem.
Der Nachteil ist, dass mit den Möglichkeiten auch die Verantwortung wächst. Wenn die Zutrittsverwaltung tatsächlich als Self-Service funktioniert, liegt sie auch tatsächlich in der Verantwortung des Facility-Teams.
Der IT-Manager
Keine Software-Patches, keine zu sichernde Datenbank und kein veralteter Server, für dessen Ersatz Budget eingeplant werden muss. Im Gegenzug entstehen zwei neue Verantwortungsbereiche. Die erste ist die Bewertung des Anbieters. Die Zutrittsdaten liegen nun bei einem Drittanbieter. Nach der DSGVO bleibt der Kunde Verantwortlicher, während der Anbieter als Auftragsverarbeiter fungiert. Die Pflichten der Organisation bleiben somit unverändert bestehen. Dies ist bei jedem Cloud-Service üblich und wird durch eine Vereinbarung zur Auftragsverarbeitung geregelt. Darin wird festgelegt, was der Anbieter mit den Daten tun darf, wo sie gespeichert werden und was nach Vertragsende geschieht. Die Prüfung dieser Vereinbarung ist Teil der Anbieterbewertung. Die zweite ist die Integration des Identitätsverzeichnisses. Wenn die Synchronisierung ausfällt, ist zunächst kein sichtbarer Fehler erkennbar, aber Änderungen werden nicht mehr übertragen. Dadurch behält ein ausgeschiedener Mitarbeiter seinen Zutritt, bis jemand dies bemerkt. Das gilt für jedes System, das aus einem Verzeichnis gespeist wird, ist jedoch neu für Organisationen, deren bisherige Zutrittskontrolle eine eigene, separate Benutzerliste führte.
Der Installateur oder Integrator
Weniger Verkabelung, weniger Inbetriebnahmeaufwand und deutlich weniger Zeit vor Ort. Die Konfiguration erfolgt über eine App direkt an der Tür statt über eine Workstation im Technikraum, und ein Schloss lässt sich in der Regel in deutlich weniger als einer Minute in das System aufnehmen. Eine geringere Infrastruktur bedeutet auch geringere Installationskosten. Dadurch verändert sich, welche Bereiche wirtschaftlich abgesichert werden können: Türen, deren Verkabelung sich nie gelohnt hätte, lassen sich nun wirtschaftlich in die Zutrittskontrolle integrieren.
An die Stelle der Verkabelung treten Firmware- und Batteriemanagement für eine Vielzahl dezentral installierter drahtloser Geräte. Das ist weniger aufwendig als ein Netzwerk aus Zutrittscontrollern, entfällt jedoch nicht. Daher sollte vor der Übergabe geklärt werden, wer dafür verantwortlich ist.
Wo ACaaS sinnvoll ist und wo On-Premise-Lösungen weiterhin im Vorteil sind?
Wählen Sie ACaaS, wenn:
- Sie mehrere Standorte betreiben und eine zentrale Konsole für alle nutzen möchten
- der Zutritt von überall aus verwaltet werden muss, wo sich der Manager gerade befindet
- Zutrittsberechtigungen sich häufig ändern – durch Personalwechsel, Besucher oder den Zutritt von Auftragnehmern
- Sie Mieter ohne Serverraum sind und keinen betreiben möchten
- Sie ein genutztes Gebäude nachrüsten, in dem eine Verkabelung den laufenden Betrieb stören würde
- Sie bereits standardmäßig ein cloudbasiertes Identitätsverzeichnis verwenden
- Sie ein Unternehmen sind ohne eigenes IT-Team vor Ort
- Um Server zu warten, Software zu patchen oder Backups zu verwalten
- Sich die Integration mit anderen cloudbasierten Services (HR-Systemen, Besuchermanagement) einfacher umsetzen lässt
Bleiben Sie bei einer On-Premise-Lösung, wenn:
- Die Standortvorgaben keine Verbindung von Sicherheitssystemen mit dem Internet erlauben
- Ihre vorhandenen Lesegeräte oder Zutrittsmedien von der Plattform nicht unterstützt werden und diese Hardware noch mehrere Jahre genutzt werden kann
- Interne Vorgaben es verbieten, dass Zutrittsdaten die eigene Infrastruktur verlassen
- Die Anzahl der Türen so hoch ist, dass die wiederkehrenden Kosten des Softwareabonnements die Kosten einer einmaligen Lizenz übersteigen. (In den meisten Lösungen wird die Hardware vollständig gekauft und nur die Software im Abonnement bezogen. ACaaS ist daher kein Mietmodell für Schlösser und Lesegeräte.)
- Sie den Zutritt auf einer Plattform mit Videoüberwachung, Einbruchmeldesystemen und Gebäudesystemen vereinheitlichen müssen
Multi-Tenant-Gebäude gehören eindeutig in die erste Spalte – und zwar aus einem ganz bestimmten strukturellen Grund. Ein Immobilienverwalter kann die tägliche Zutrittsverwaltung an die jeweiligen Mieteradministratoren delegieren, ohne ihnen Zugriff auf Bereiche außerhalb ihrer eigenen Mietflächen zu gewähren. Dadurch muss er nicht jede routinemäßige Anfrage jedes Mieters selbst bearbeiten. Diese Delegation lässt sich nur schwer umsetzen, wenn es sich um eine einzige, kundeneigene Installation mit nur einer zentralen Verwaltungskonsole handelt.
Die beiden Spalten sind keine dauerhaften Kategorien. Anbieter, die sowohl gehostete als auch On-Premise-Plattformen anbieten, können in der Regel einen Migrationspfad zwischen beiden aufzeigen. Das ist für Unternehmen wichtig, deren Anforderungen sich bereits in eine bestimmte Richtung entwickeln, die entsprechende Zielarchitektur aber noch nicht vollständig erreicht haben.
Fragen, die Sie einem ACaaS-Anbieter vor der Vertragsunterzeichnung stellen sollten
Diese acht Fragen sind so formuliert, dass sie direkt in ein Beschaffungsdokument übernommen werden können. Jede Frage hat ihren Grund, und jede sollte schriftlich beantwortet werden – nicht erst in einem Meeting.
- Welche Verfügbarkeit wird zugesichert und was geschieht, wenn sie nicht erreicht wird? Die Verfügbarkeit bezeichnet den Anteil der Zeit, in dem die Plattform laut Service-Level-Agreement (SLA) garantiert verfügbar ist, und wird als Prozentsatz angegeben. Eine vertraglich zugesicherte Kennzahl unterscheidet sich von einer Marketingaussage zur Zuverlässigkeit. Wird die Kennzahl nicht erreicht, ist die vereinbarte Abhilfe ebenso wichtig wie die Kennzahl selbst.
- Wo werden die Daten gespeichert, und können wir eine bestimmte Region vorschreiben? Der Speicherort der Daten ist eine vertragliche, keine technische Frage. Wenn Ihre Organisation verlangt, dass Zutrittsdaten in einem bestimmten Rechtsraum verbleiben, muss diese Anforderung neben der Vereinbarung zur Auftragsverarbeitung des Anbieters im Vertrag festgehalten werden.
- Welche Türen funktionieren bei einem Internetausfall weiterhin – und wie lange? Fragen Sie, wo die Zutrittsentscheidung getroffen wird. Wenn die Berechtigungen an der Tür oder in einem lokalen Controller gespeichert werden, erhalten autorisierte Personen weiterhin Zutritt, und Ereignisse werden später hochgeladen. Wenn eine Tür darauf angewiesen ist, dass die Plattform in diesem Moment antwortet, funktioniert sie nicht. Lassen Sie sich die Antwort für jeden Türtyp geben und fragen Sie, wie lange gespeicherte Berechtigungen gültig bleiben, bevor sich die Hardware wieder melden muss.
- Wie lange werden Zutrittsereignisse standardmäßig aufbewahrt, und welche Möglichkeiten gibt es, wenn wir sie länger benötigen? Die Aufbewahrungsfrist ist der Zeitraum, in dem die Plattform Ereignisaufzeichnungen speichert, bevor sie gelöscht werden. Sie unterscheidet sich je nach Plattform erheblich. Wenn Sie aufgrund von Prüfungs- oder Versicherungsanforderungen eine bestimmte Ereignishistorie vorhalten müssen, prüfen Sie zunächst die standardmäßige Aufbewahrungsfrist, bevor Sie davon ausgehen, dass diese Ihre Anforderungen erfüllt. Klären Sie außerdem, was eine Verlängerung dieser Frist mit sich bringt.
- Wie können wir unsere Zutrittsereignisdaten exportieren, in welchem Format und über welche Schnittstelle – und mit welcher Vorankündigungsfrist? Der Export ermöglicht es, Ereignisse über die Aufbewahrungsfrist der Plattform hinaus zu speichern. Wenn Sie eine längere Ereignishistorie als standardmäßig vorgesehen benötigen, ist der Export der dafür vorgesehene Mechanismus. Außerdem bestimmt er, welche Daten Sie bei einem Anbieterwechsel mitnehmen können. Eine REST-API, ein geplanter Export oder ein dokumentiertes Dateiformat sind allesamt praktikable Lösungen.
- Welche Identitätsverzeichnisse werden nativ und nicht über einen Connector unterstützt? Eine native Integration verbindet die Zutrittsplattform direkt mit Ihrem Verzeichnis. Ein Connector ist eine separate zwischengeschaltete Softwarekomponente. Das bedeutet, dass bei einem Ausfall der Synchronisierung eine zusätzliche Komponente gewartet und ein weiterer Beteiligter einbezogen werden muss.
- Wer ist für Firmware-Updates und die Batterien der Schlösser verantwortlich? Bei einer verteilten Infrastruktur aus drahtlosen Geräten ist dies ein realer, wiederkehrender Arbeitsaufwand. Im Vertrag muss namentlich festgelegt sein, wer dafür verantwortlich ist – der Kunde, der Integrator oder der Anbieter.
- Was geschieht mit der installierten Hardware, wenn wir den Vertrag beenden? Die Eigentumsverhältnisse sind unterschiedlich. Schlösser und Lesegeräte können vollständig gekauft, geleast oder im Abonnement enthalten sein. Davon hängt ab, ob sie nach Vertragsende in Ihrem Besitz bleiben. Zwei weitere Punkte sollten geklärt werden: ob die Hardware für die Plattform eines anderen Anbieters umkonfiguriert werden kann und ob sie nach Ablauf des Abonnements überhaupt noch funktioniert. Zusammen bestimmen diese Punkte, was ein Wechsel tatsächlich kostet.
Aufbewahrung und Export verdienen besondere Aufmerksamkeit, wenn für die Organisation eine Prüfpflicht besteht, da diese beiden Punkte bestimmen, ob Sie bei Bedarf Nachweise vorlegen können. In der EU verlangt beispielsweise NIS2 von den betroffenen Organisationen, Risikomanagementmaßnahmen für die physische Sicherheit und die Zutrittskontrolle zu ergreifen und diese nachweisen zu können. Dadurch werden Aufbewahrungsfristen und Exportmöglichkeiten zu einer praktischen und nicht nur theoretischen Frage.

Der ACaaS-Markt: Was treibt die Einführung voran?
Der Markt für Zutrittskontrolle als Service wächst aus Gründen, die nur wenig mit der Zutrittskontrolle selbst und sehr viel mit den Veränderungen in ihrem Umfeld zu tun haben.
Vier Faktoren erklären den größten Teil dieses Wachstums. Erstens wurden angrenzende Gebäudesysteme zuerst in die Cloud verlagert. Video-, Gebäude- und Besuchermanagementsysteme hatten die Idee einer gehosteten Plattform daher bereits etabliert, bevor die Zutrittskontrolle folgte. Zweitens veränderte hybrides Arbeiten die Belegungsmuster. Ein Gebäude, dessen Auslastung von Tag zu Tag variiert, lässt sich mit statisch vergebenen Berechtigungen und physischen Schlüsseln schwieriger betreiben. Drittens machte die Personalfluktuation die Kartenverwaltung unverhältnismäßig teuer, denn die Kosten eines Zutrittsmediums entstehen nicht durch die Karte selbst, sondern durch den Aufwand für Ausgabe, Rücknahme und Ersatz. Viertens entfernte die mobile Zutrittskontrolle das physische Zutrittsmedium aus der Gleichung. Das Ausstellen oder Sperren eines Zutrittsmediums auf dem Smartphone einer Person lässt sich am natürlichsten über eine überall erreichbare Plattform erledigen – und genau das ist ein gehosteter Service bereits.
Häufig gestellte Fragen zu ACaaS
Wofür steht ACaaS?
Es beschreibt ein Modell, bei dem die Software, mit der verwaltet wird, wer welche Tür öffnen darf, als gehosteter Abonnement-Service vom Anbieter betrieben und gewartet wird, während vor Ort nur die Türhardware installiert ist.
Wie unterscheidet sich ACaaS von einem cloudbasierten Zutrittskontrollsystem?
Größtenteils dieselbe Technologie, jedoch mit einem anderen Schwerpunkt. Cloudbasiert beschreibt, wo die Software betrieben wird; ACaaS beschreibt, wie sie bezogen wird und wer sie betreibt. In der Praxis wird die meiste cloudbasierte Zutrittskontrolle als Service angeboten, weshalb die Begriffe häufig synonym verwendet werden.
Was geschieht mit den Türen, wenn die Internetverbindung ausfällt?
Das hängt davon ab, wo die Zutrittsentscheidung getroffen wird. Dies ist eine Eigenschaft des Systems und nicht der Cloud. In den meisten Lösungen wird die Entscheidung anhand gespeicherter Berechtigungen an der Tür oder in einem lokalen Controller getroffen. Daher erhalten bereits berechtigte Personen weiterhin Zutritt, und Ereignisse werden hochgeladen, sobald die Verbindung wiederhergestellt ist. Offline funktionieren keine Aktionen, für die die Plattform unmittelbar benötigt wird, etwa das ferngesteuerte Entriegeln oder die serverseitige Validierung eines Zutrittsmediums. Auch Berechtigungsänderungen, die während des Ausfalls vorgenommen werden, erreichen die Tür erst, wenn die Verbindung wiederhergestellt ist.
Wem gehören die Zutrittsdaten in einer ACaaS-Lösung?
Nach der DSGVO ist der Kunde der Verantwortliche und der Anbieter der Auftragsverarbeiter. Das bedeutet, dass die Daten beim Kunden verbleiben und der Anbieter sie nur gemäß den Bestimmungen einer Vereinbarung zur Auftragsverarbeitung verarbeiten darf. In der Praxis sind die Aufbewahrungsfrist, die Speicherregion und das Exportformat entscheidend. Alle drei Punkte werden in den oben aufgeführten Fragen an den Anbieter behandelt.
Ist ACaaS günstiger als ein herkömmliches Zutrittskontrollsystem?
Nicht automatisch – das sollte offen gesagt werden. Die Kosten fallen zunächst geringer aus und sind planbar. Zudem entfallen die Kosten für Server, Schränke und Upgrades vollständig. Über einen Zeitraum von fünf Jahren können die Gesamtkosten ähnlich ausfallen. Was sich zuverlässig ändert, ist die Struktur der Ausgaben und nicht deren Höhe.
Zutrittskontrolle als Service: Das Wichtigste im Überblick
Zutrittskontrolle als Service ist ein Bereitstellungs- und Geschäftsmodell, keine neue Türtechnologie. Schlösser und Lesegeräte sind dieselben Geräte wie bisher; verlagert werden die Software, die Verwaltung und die Eigentumsverhältnisse. Server, Schaltschrank, Verkabelung zu jeder Tür und das Upgrade-Projekt verschwinden aus dem Gebäude und werden durch ein Abonnement und einen Browser ersetzt. Zwei Fragen entscheiden, ob das Modell zu einer Organisation passt: Was geschieht an der Tür, wenn die Verbindung abbricht, und kann die Organisation akzeptieren, dass ihre Zutrittsdaten von einem Anbieter auf Grundlage einer Vereinbarung zur Auftragsverarbeitung verarbeitet werden? In den meisten Gebäuden gibt es auf beide Fragen gute Antworten, in einigen wenigen jedoch inakzeptable – dort bleibt eine On-Premise-Lösung die bessere Wahl. Wenn beide Antworten für Ihre Gebäude passen, sind ATLAS Access Control und die zugehörigen FAQ ein praktischer nächster Schritt.
Kontakt
Haben Sie eine Frage zu Ihrem eigenen Gebäude?
Sprechen Sie mit einem unserer Spezialisten.
Nachrichten & Veranstaltungen
No posts found.