

Contrôle d’accès en tant que service (ACaaS) : ce que c’est et pourquoi c’est important
Acheter du contrôle d’accès signifiait autrefois lancer un projet d’investissement : un serveur, des armoires de contrôleurs dans une gaine technique, du câblage jusqu’à chaque porte et un contrat de maintenance pour maintenir l’ensemble opérationnel. Le contrôle d’accès en tant que service remplace ce projet par un abonnement et déplace le logiciel, les mises à jour et la console de gestion vers une plateforme exploitée par un tiers. Ce guide explique ce que couvre l’ACaaS dans la sécurité physique, comment un déploiement est réellement assemblé, à quoi ressemble la structure de coûts lorsque le logiciel est un abonnement plutôt qu’un achat, et dans quels cas ce modèle cesse d’être pertinent. Il présente également les questions utiles à poser à un fournisseur avant de signer un contrat.
Dans cet article, le contrôle d’accès désigne l’accès physique aux bâtiments et aux locaux : portes, serrures, lecteurs et identifiants. La même expression est utilisée en informatique pour les autorisations d’accès aux fichiers, applications et réseaux. Cette page traite du contrôle d’accès aux bâtiments.
Table des matières
Qu’est-ce que le contrôle d’accès en tant que service ?
Le contrôle d’accès en tant que service (ACaaS) est un modèle de fourniture dans lequel le logiciel gérant qui peut ouvrir et quelle porte fonctionne comme un service par abonnement, hébergé et maintenu par le fournisseur, tandis que seul le matériel de porte est installé sur site. Le client paie périodiquement pour la plateforme au lieu d’acheter et de posséder entièrement un système.
L’abréviation ACaaS suit le même modèle que SaaS (software as a service), et l’analogie est exacte plutôt que décorative. Dans les deux cas, l’application est exploitée par le fournisseur, accessible via un navigateur, mise à jour de façon centralisée et payée par abonnement. La différence est que le contrôle d’accès comporte également une couche physique : l’ACaaS ne supprime donc jamais totalement le matériel du bâtiment. Les serrures, lecteurs et identifiants restent en place.
Trois éléments que le client cesse de posséder méritent d’être nommés directement, car ils expliquent l’essentiel de la différence opérationnelle :
- Le serveur. Plus de machine en rack exécutant la base de données de contrôle d’accès, ni de système d’exploitation sous-jacent à corriger, sauvegarder ou remplacer en fin de vie.
- La version logicielle. La plateforme est maintenue comme une version courante unique pour tous les clients ; il n’existe donc pas de version locale qui prend progressivement du retard.
- Le projet de mise à niveau. Les nouvelles fonctionnalités arrivent dans le cadre du service, au lieu de faire l’objet d’un travail cadré, chiffré et planifié.
Ce qui reste, c’est la partie qui doit être physique : le matériel de porte, les identifiants que les personnes portent, et la décision de savoir qui est autorisé à passer et par quelle porte. L’ACaaS change l’endroit où cette décision est enregistrée et administrée, pas sa nature.
L’ACaaS dans la sécurité physique n’est pas une gestion des accès cloud pour les systèmes informatiques
Dans la sécurité physique, le contrôle d’accès désigne les portes, les serrures, les lecteurs et les identifiants qui les ouvrent. L’ACaaS, dans ce sens, est un système de bâtiment : une plateforme hébergée dans le cloud qui contient les autorisations et les horaires pour les points d’entrée physiques, qu’il s’agisse de portes périmétriques, de salles de réunion, de réserves, de gaines techniques ou de baies serveurs individuelles.
En informatique, la même expression couvre l’accès aux fichiers, aux applications, aux réseaux et aux données. Ce domaine possède son propre vocabulaire, notamment le contrôle d’accès basé sur les rôles (RBAC), le contrôle d’accès basé sur les attributs (ABAC) et les listes de contrôle d’accès (ACL), et concerne ce qu’un compte authentifié peut faire dans un système plutôt que la porte qu’il peut ouvrir.
Les deux disciplines sont réellement différentes, et une page consacrée à l’une est peu utile à quelqu’un qui recherche l’autre. Mais elles se rejoignent à un endroit précis et de plus en plus courant : l’annuaire d’identités.
Lorsqu’une plateforme d’accès physique s’appuie sur le même annuaire que celui qui contrôle les connexions à la messagerie et aux applications, une seule action administrative met les deux à jour. La désactivation du compte d’une personne quittant l’organisation supprime en même temps son accès à l’ordinateur portable et son accès au bâtiment, sans deuxième demande à une autre équipe. Cette convergence explique pourquoi les deux sens de l’expression se recoupent souvent, et constitue aussi l’argument pratique le plus fort en faveur du contrôle d’accès physique hébergé dans le cloud dans une organisation qui utilise déjà un annuaire d’identités cloud.
Comment se compose un déploiement ACaaS
Un déploiement de contrôle d’accès hébergé comporte trois volets : ce qui reste dans le bâtiment, ce qui fonctionne comme un service de contrôle d’accès, et la manière dont les personnes et leurs autorisations arrivent dans le système.
Qu’est-ce qui reste dans le bâtiment ?
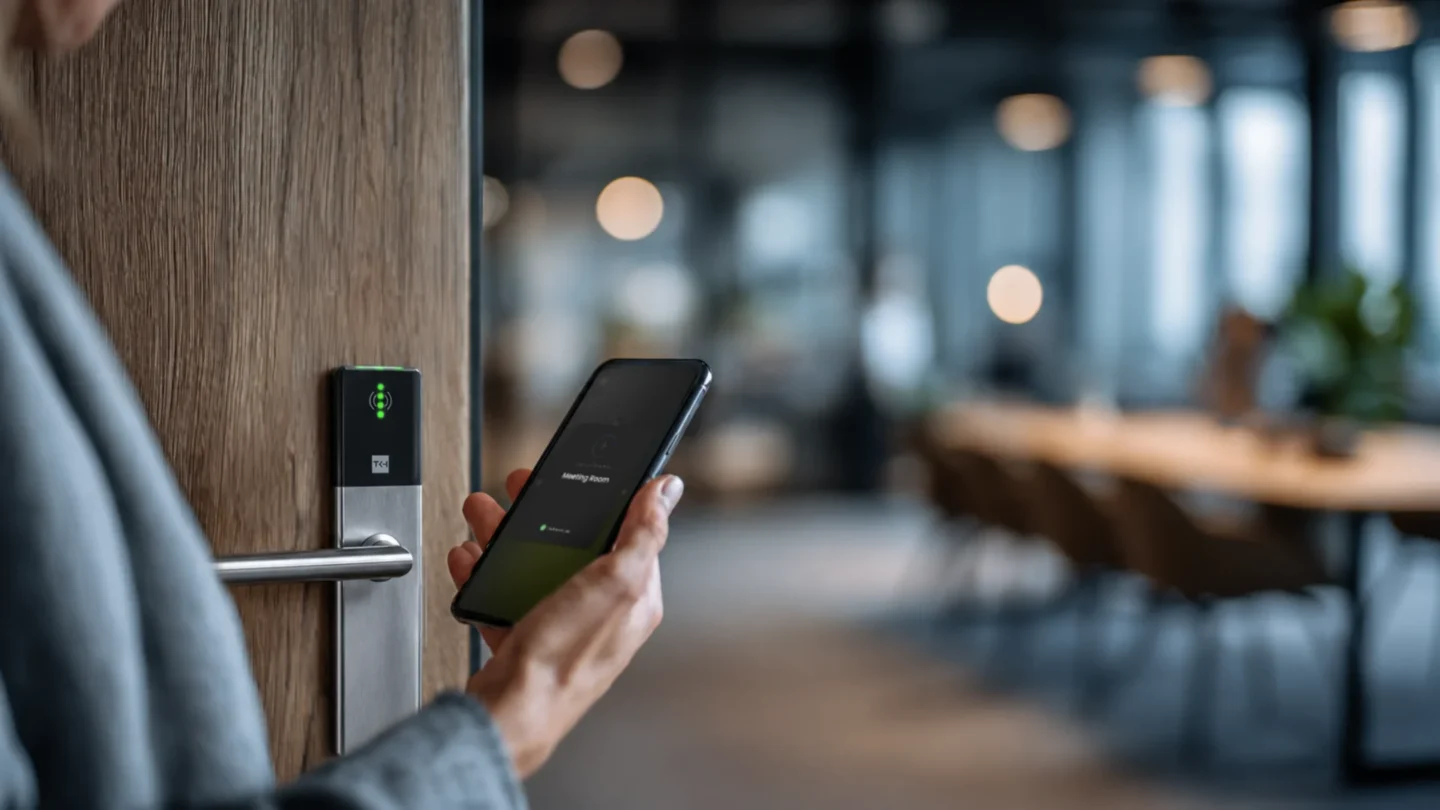
Le matériel de porte, et dans la plupart des cas très peu d’autre chose. Chaque ouverture contrôlée reçoit une serrure ou un lecteur. Les accès à fort passage, comme une entrée principale ou une ligne de tourniquets, sont généralement alimentés sur secteur et connectés en permanence. Les portes utilisées moins fréquemment sont le plus souvent équipées de serrures sans fil sur batterie, qui conservent leurs autorisations localement et se synchronisent périodiquement au lieu de maintenir une connexion permanente.
La conséquence mérite d’être formulée simplement : pas d’emplacement à prévoir en salle serveur, pas d’armoire de contrôleur dans les gaines techniques et, dans le cas d’un déploiement sans fil, pas de câble à tirer jusqu’à chaque porte. Ce dernier point rend la modernisation viable dans un bâtiment occupé, car les travaux s’arrêtent au vantail de porte au lieu de traverser plafonds et murs sur un plateau en activité. C’est également ce qui a rendu les déploiements multisites praticables pour les organisations sans présence technique sur site à chaque emplacement.
Qu’est-ce qui fonctionne comme un service ?
La plateforme de gestion contient les autorisations, les groupes d’utilisateurs, les horaires, l’historique des événements et les rapports. Elle est accessible depuis un navigateur, tandis que les actions quotidiennes et la configuration sont également disponibles depuis une application. C’est à ce niveau que se posent les questions de sécurité liées au contrôle d’accès cloud, puisque c’est là que les données d’accès sont stockées et administrées.
La différence opérationnelle que les clients remarquent en premier est plus discrète qu’elle n’y paraît, mais plus importante qu’on ne l’imagine : les mises à jour arrivent sans projet. Il n’y a pas de version vers laquelle planifier une migration, pas de matrice de compatibilité à vérifier avec le système d’exploitation d’un serveur, ni de créneau d’intervention à réserver.
Comment les personnes et les autorisations sont-elles intégrées ?
Deux voies existent, et la plupart des déploiements utilisent les deux. Les employés sont synchronisés depuis l’annuaire d’identités de l’organisation, souvent Microsoft Entra ID, de sorte qu’ils apparaissent lorsqu’ils arrivent, que leurs droits changent lorsqu’ils changent de rôle et qu’ils les perdent lorsqu’ils quittent l’organisation, sans liste parallèle à maintenir. Toutes les autres personnes, notamment les prestataires, agents de nettoyage, fournisseurs et visiteurs, sont créées directement dans la plateforme, généralement avec une date d’expiration définie dès le départ.
Les visiteurs constituent le cas qui différencie les plateformes, car ils ont généralement besoin d’un accès pendant quelques heures et n’installeront pas une application pour l’obtenir. Certaines plateformes gèrent cela avec un code temporaire émis à l’avance. ATLAS, par exemple, génère un code QR avec une fenêtre d’entrée définie, transmis au portefeuille Apple ou Android du visiteur et lu par un poste d’interphonie Commend à l’entrée, afin que le visiteur arrive avec un accès déjà prêt et rien à télécharger.
Les plateformes de cette catégorie, notamment ATLAS Access, contrôle d’accès basé sur le cloud, proposent généralement à la fois une intégration native aux annuaires et une API REST pour les systèmes d’identité qui ne sont pas pris en charge nativement.
Le modèle commercial : ce que vous cessez d’acheter et ce que vous commencez à payer
L’ACaaS est généralement décrit comme un passage des dépenses d’investissement aux dépenses d’exploitation. C’est vrai, mais une discussion budgétaire nécessite plus de détails que cette formule n’en donne. Trois catégories sont plus utiles.
| Acheté une seule fois | Payé périodiquement | Plus acheté du tout |
|---|---|---|
| Serrures et lecteurs par porte | Abonnement à la plateforme, généralement facturé par porte, par utilisateur ou par site, avec support et mises à jour inclus | Matériel serveur et son cycle de remplacement |
| Installation et mise en service | Piles de remplacement pour les serrures sans fil | Licences du système d’exploitation serveur et de la base de données |
| Identifiants physiques, y compris les cartes maître ou d’urgence | Remplacement des identifiants physiques, lorsque des cartes sont encore émises | Armoires de contrôleurs et leurs coffrets |
| Câblage des lecteurs alimentés sur secteur aux portes à fort trafic | Conservation prolongée ou archivage des événements, lorsque cela est facturé séparément | Câblage jusqu’à chaque porte dans les déploiements sans fil |
| Projets de montée de version et maintenance logicielle sur site |
Le contrôle d’accès par abonnement est généralement tarifé selon une unité qui évolue avec le parc plutôt qu’au moyen d’une licence unique : par porte, par utilisateur ou par site, parfois avec des niveaux qui débloquent des fonctionnalités supplémentaires. L’unité de tarification compte davantage que le prix affiché, car un bâtiment avec beaucoup de portes et peu de personnes se chiffre très différemment d’un bâtiment avec peu de portes et un fort renouvellement du personnel ; c’est pourquoi l’unité de prix est le premier point à établir lorsque l’on compare des devis.
L’interprétation honnête est la suivante. Sur cinq ans, le total peut ne pas être inférieur à celui d’un système possédé en propre. Ce qui change, c’est la forme de la dépense : elle démarre plus bas, elle est prévisible, elle absorbe les mises à niveau qui arriveraient autrement sous forme de demandes d’investissement imprévues, et elle passe d’un processus d’approbation en capital à une ligne de budget d’exploitation. Pour de nombreuses organisations, cette reclassification est la vraie raison pour laquelle le modèle l’emporte, davantage que le calcul lui-même.
Qu'est-ce qui change pour les personnes qui gèrent le bâtiment ?
Trois rôles subissent les conséquences de ce modèle et le vivent différemment.
Le responsable des installations (administrateur système)
Les modifications d'accès courantes ne nécessitent plus l'ouverture de tickets. Autoriser un prestataire à accéder à une porte pour un après-midi, délivrer un badge à une nouvelle recrue ou révoquer les droits d'une personne ayant quitté l'entreprise devient une tâche réalisable en moins d'une minute via un navigateur ou une application, plutôt qu'une demande à soumettre au détenteur des droits d'administration. Cet aspect est crucial pour les accès requis dans l'immédiat. L'arrivée d'un nouvel employé étant généralement connue plusieurs jours à l'avance, un processus lent peut suffire. En revanche, un visiteur attendant à la réception ou un technicien appelé pour une réparation urgente a besoin d'un accès immédiat ; c'est précisément dans ces situations que le fait de devoir attendre l'intervention d'un tiers devient problématique.
En contrepartie, cette autonomie s'accompagne d'une responsabilité : lorsque la gestion des accès repose véritablement sur le libre-service, elle incombe réellement à l'équipe chargée des installations.
Le responsable IT (informatique)
Aucun correctif à installer, aucune base de données à sauvegarder et aucun serveur en fin de vie à budgétiser. En contrepartie, deux nouvelles responsabilités apparaissent. La première concerne l'évaluation du fournisseur. Les données d'accès sont désormais détenues par un tiers ; or, en vertu du RGPD, le client demeure le responsable du traitement tandis que le fournisseur agit en tant que sous-traitant, de sorte que les obligations propres à l'organisation subsistent. Cette situation est courante pour tout service cloud et est régie par un accord de traitement des données, lequel définit les usages autorisés des données par le fournisseur, leur lieu de stockage et les modalités de fin de contrat. L'examen de cet accord fait partie intégrante de l'évaluation. La seconde responsabilité concerne l'intégration des identités. Si la synchronisation cesse de fonctionner, aucune panne visible ne survient, mais les mises à jour ne sont plus transmises ; ainsi, un collaborateur quittant l'entreprise conserve ses accès jusqu'à ce que la situation soit découverte. Ce constat vaut pour tout système alimenté par un annuaire, bien qu'il s'agisse d'une nouveauté pour les organisations dont l'ancien système de contrôle d'accès gérait sa propre liste d'utilisateurs distincte.
L'installateur ou l'intégrateur
Moins de câblage, moins de mise en service et un temps passé sur site considérablement réduit. La configuration s'effectue désormais via une application utilisée directement à la porte, plutôt que depuis un poste de travail dans un local technique, et l'intégration d'une serrure au système prend généralement bien moins d'une minute. L'allègement de l'infrastructure entraîne également une baisse des coûts d'installation, modifiant ainsi la viabilité économique de la sécurisation : des portes qu'il n'était pas rentable de câbler deviennent éligibles à un contrôle d'accès.
Le câblage est remplacé par la gestion du micrologiciel (firmware) et des batteries au sein d'un parc décentralisé d'équipements sans fil. Cette charge est certes moindre que celle liée à un réseau de contrôleurs, mais elle ne disparaît pas pour autant ; il convient donc de définir qui en aura la responsabilité avant la remise de l'installation.
Où l’ACaaS trouve-t-il sa place et où les solutions sur site l'emportent-elles encore ?
Optez pour l'ACaaS lorsque :
- Vous gérez plusieurs sites et souhaitez une console unique pour l'ensemble d'entre eux.
- La gestion des accès doit pouvoir s'effectuer quel que soit l'endroit où se trouve le responsable.
- Les droits d'accès évoluent fréquemment en raison du roulement du personnel, des visites ou de la présence de prestataires externes.
- Vous êtes locataire d'un bâtiment sans salle serveurs et ne souhaitez pas en gérer une.
- Vous modernisez un bâtiment occupé où le câblage représenterait une gêne importante.
- Vous utilisez déjà un annuaire d'identité basé sur le cloud.
- Votre entreprise ne dispose pas d'une équipe informatique dédiée sur site
- pour la maintenance des serveurs, les mises à jour logicielles ou la gestion des sauvegardes.
- L'intégration avec d'autres services cloud (systèmes RH, gestion des visiteurs) est facilitée.
Optez pour une solution sur site lorsque :
- Le règlement du site interdit la connexion des systèmes de sécurité à Internet.
- Vos lecteurs ou identifiants actuels ne sont pas pris en charge par la plateforme, alors que ce matériel a encore plusieurs années de durée de vie.
- Les règles internes interdisent que les données d'accès sortent de votre propre infrastructure.
- Le nombre de portes est suffisamment élevé pour que le coût de l'abonnement logiciel récurrent dépasse celui d'une licence à achat unique (dans la plupart des déploiements, le matériel est acheté définitivement et seul le logiciel fait l'objet d'un abonnement ; l'ACaaS ne constitue donc pas un modèle de location pour les serrures et les lecteurs).
- Vous avez besoin d'une gestion unifiée des accès, de la vidéosurveillance, de la détection d'intrusion et des systèmes du bâtiment sur une plateforme unique.
Les immeubles multi-locataires relèvent clairement de la première catégorie, et ce, pour une raison structurelle précise. Le gestionnaire immobilier peut déléguer la gestion quotidienne des accès aux responsables de chaque locataire — sans leur accorder de droits au-delà de leurs propres locaux — et n'a donc pas à traiter toutes les demandes courantes émanant de chaque occupant. Une telle délégation est difficile à mettre en place lorsque le système repose sur une installation unique dotée d'une console d'administration centralisée.
Ces deux colonnes ne constituent pas des catégories immuables. Les fournisseurs proposant à la fois des plateformes hébergées et des solutions sur site sont généralement en mesure de décrire une voie de migration de l'une vers l'autre ; cet aspect revêt une importance particulière pour les organisations dont les besoins évoluent dans une certaine direction sans toutefois avoir encore atteint leur cible.
Questions à poser à un fournisseur d'ACaaS avant de signer
Ces huit questions sont conçues pour être intégrées directement dans un document d'appel d'offres. Chacune d'elles répond à un objectif précis et appelle une réponse écrite, plutôt qu'une réponse donnée lors d'une réunion.
- Quel taux de disponibilité est garanti et que se passe-t-il si cet objectif n'est pas atteint ? Le taux de disponibilité correspond à la proportion de temps durant laquelle la plateforme est garantie opérationnelle ; ce chiffre est exprimé en pourcentage dans l'accord de niveau de service (SLA). Une valeur contractuelle diffère d'une simple promesse marketing concernant la fiabilité ; par ailleurs, les mesures correctives prévues en cas de non-respect de ce taux sont tout aussi importantes que le taux lui-même.
- Où les données sont-elles stockées et est-il possible d'exiger une région spécifique ? La localisation des données est une question contractuelle, et non technique. Si votre organisation doit impérativement maintenir les données au sein d'une juridiction définie, cette exigence doit figurer dans le contrat, aux côtés de l'accord de traitement des données du fournisseur.
- Quels accès restent fonctionnels en cas de panne d'Internet, et pour combien de temps ? Il convient de déterminer où s'effectue la décision d'accès. Si les autorisations sont stockées au niveau de la porte ou d'un contrôleur local, les personnes autorisées peuvent continuer à entrer et les événements sont transmis ultérieurement. En revanche, si l'accès dépend d'une réponse immédiate de la plateforme, cela ne sera pas possible. Renseignez-vous pour chaque type de porte et demandez combien de temps les autorisations stockées restent valides avant que le matériel ne nécessite une vérification auprès du système central.
- Quelle est la durée de conservation par défaut des événements d'accès et quelles sont les options si une durée plus longue est requise ? La durée de conservation correspond à la période pendant laquelle la plateforme garde en mémoire les enregistrements d'événements avant de les supprimer ; cette durée varie considérablement d'une plateforme à l'autre. Si vous êtes soumis à des obligations d'audit ou d'assurance nécessitant un historique spécifique, vérifiez la durée par défaut avant de supposer qu'elle répond à vos besoins, et renseignez-vous sur les modalités d'une éventuelle prolongation.
- Comment pouvons-nous récupérer nos données d'événements d'accès, sous quel format, via quelle interface et avec quel préavis ? L'exportation permet de conserver les événements au-delà de la durée de rétention de la plateforme ; c'est donc le mécanisme à privilégier si vous avez besoin d'un historique plus long que celui prévu par défaut. Elle détermine également ce que vous pourrez conserver en cas de changement de fournisseur. Une API REST, une exportation planifiée ou un format de fichier documenté constituent autant de solutions viables.
- Quels annuaires d'identité sont pris en charge nativement, sans passer par un connecteur ? Une intégration native relie directement la plateforme d'accès à votre annuaire. À l'inverse, un connecteur est un logiciel intermédiaire distinct, ce qui implique un composant supplémentaire à maintenir et un intervenant additionnel à solliciter en cas de dysfonctionnement de la synchronisation.
- Qui est responsable des mises à jour du micrologiciel (firmware) et du remplacement des piles des serrures ? Dans un parc d'équipements sans fil réparti sur plusieurs sites, il s'agit d'une tâche récurrente et conséquente. Cette responsabilité doit être explicitement attribuée dans le contrat, que ce soit au client, à l'intégrateur ou au fournisseur.
- Que devient le matériel installé si nous mettons fin au contrat ? La propriété du matériel varie selon les cas. Les serrures et les lecteurs peuvent être achetés, loués ou inclus dans l'abonnement ; c'est ce statut qui détermine si vous pouvez les conserver. Deux autres points méritent d'être vérifiés : la possibilité de reconfigurer le matériel pour l'utiliser avec la plateforme d'un autre fournisseur et sa capacité à fonctionner une fois l'abonnement terminé. L'ensemble de ces éléments permet d'évaluer le coût réel d'un changement de prestataire.
La conservation et l'exportation méritent une attention particulière lorsque l'organisation est soumise à une obligation d'audit, car ces deux aspects déterminent votre capacité à fournir des preuves en cas de demande. Dans l'UE, par exemple, la directive NIS2 impose aux organisations concernées de mettre en œuvre des mesures de gestion des risques couvrant la sécurité physique et le contrôle d'accès, ainsi que d'être en mesure d'en démontrer l'existence ; les durées de conservation et les modalités d'exportation deviennent ainsi des enjeux pratiques plutôt que théoriques.

Le marché de l'ACaaS : qu'est-ce qui stimule cette solution ?
Le marché du contrôle d'accès en tant que service connaît une croissance due à des facteurs qui ont peu à voir avec le contrôle d'accès lui-même, mais beaucoup avec les changements survenus dans son environnement.
4 facteurs principaux expliquent cette situation :
- Les systèmes connexes des bâtiments ont été les premiers à migrer vers le cloud. Ainsi, les systèmes de vidéosurveillance, de gestion des bâtiments et de gestion des visiteurs avaient déjà adopté l'idée d'une plateforme hébergée avant même que le contrôle d'accès ne suive.
- Le travail hybride a modifié les habitudes d'occupation des locaux, et il est plus difficile de gérer un bâtiment dont la fréquentation varie quotidiennement avec des autorisations fixes et des clés physiques.
- La rotation du personnel a rendu la gestion des cartes d'accès particulièrement coûteuse, car le coût d'un badge ne réside pas dans la carte elle-même, mais dans le travail lié à son émission, sa récupération et son remplacement.
- Le contrôle d'accès mobile a supprimé le badge physique, et l'émission ou la révocation d'un badge sur un téléphone portable est plus intuitive depuis une plateforme accessible de partout, ce qu'est déjà un service hébergé.
FAQ sur l'ACaaS
Que signifie ACaaS ?
Il décrit un modèle dans lequel le logiciel gérant les droits d'accès aux portes fonctionne sous forme de service par abonnement hébergé et maintenu par le fournisseur, seul le matériel de porte étant installé sur site.
L'ACaaS concerne-t-il les portes des bâtiments ou les systèmes informatiques ?
Dans le domaine de la sécurité physique, cela désigne des portes, des serrures et des lecteurs fournis sous forme d'abonnement. En informatique, cette même expression englobe l'accès aux fichiers, aux applications et aux réseaux. Ces deux univers se rejoignent au niveau de l'annuaire d'identités : lorsqu'un annuaire unique dessert les deux domaines, la désactivation d'un compte permet de bloquer aussi bien l'accès à l'ordinateur portable qu'à l'entrée principale.
En quoi l'ACaaS diffère-t-il d'un système de contrôle d'accès basé sur le cloud ?
Il s'agit globalement de la même technologie, avec une approche différente. Le terme « cloud » décrit l'environnement d'exécution du logiciel ; « ACaaS » décrit son mode d'acquisition et son exploitation. En pratique, la plupart des solutions de contrôle d'accès au cloud sont vendues comme un service, ce qui explique l'utilisation fréquente de ces termes.
Que deviennent les portes en cas de coupure de la connexion Internet ?
Tout dépend de l'endroit où la décision d'accès est prise ; il s'agit là d'une caractéristique du système plutôt que du cloud. Dans la plupart des déploiements, la décision est prise au niveau de la porte ou d'un contrôleur local à partir des autorisations enregistrées : les personnes déjà autorisées peuvent donc continuer à entrer, et les événements sont transmis une fois la connexion rétablie. En revanche, les fonctionnalités nécessitant une interaction en temps réel avec la plateforme — comme le déverrouillage à distance ou la validation d'un identifiant côté serveur — ne fonctionnent pas hors ligne, et toute modification des autorisations effectuée pendant la panne ne sera prise en compte par la porte qu'une fois la reconnexion établie.
À qui appartiennent les données d'accès dans un déploiement ACaaS ?
En vertu du RGPD, le client est le responsable du traitement et le fournisseur est le sous-traitant ; cela signifie que les données demeurent la propriété du client et que le fournisseur ne peut les traiter que dans le respect des conditions d'un accord de traitement des données. Les questions essentielles en pratique concernent la durée de conservation, la région de stockage et le format d'exportation, autant d'aspects couverts par les questions adressées au fournisseur mentionnées ci-dessus.
L'ACaaS est-il moins coûteux qu'un système de contrôle d'accès traditionnel ?
Pas automatiquement, et il convient d'être honnête à ce sujet. La solution démarre à plus petite échelle, fonctionne de manière prévisible et supprime totalement les coûts liés aux serveurs, aux baies et aux mises à niveau. Sur une période de cinq ans, le coût total peut s'avérer similaire. Ce qui change véritablement, c'est la structure des dépenses plutôt que leur montant global.
Contrôle d'accès en tant que service : ce qu'il faut retenir
Le contrôle d'accès en tant que service est un modèle de fourniture et un modèle commercial, et non une nouvelle technologie de porte. Les serrures et les lecteurs restent les mêmes équipements qu'auparavant ; ce qui change, ce sont le logiciel, l'administration et la propriété. Le serveur, l'armoire de contrôleurs, le câblage jusqu'à chaque porte et le projet de mise à niveau disparaissent du bâtiment, remplacés par un abonnement et un navigateur. Deux questions déterminent si le modèle convient à une organisation : que se passe-t-il à la porte lorsque la connexion est interrompue, et l'organisation peut-elle accepter que ses données d'accès soient traitées par un fournisseur dans le cadre d'un accord de traitement des données ? Dans la plupart des bâtiments, ces deux questions trouvent de bonnes réponses ; dans quelques-uns, les réponses sont inacceptables et une solution sur site reste le meilleur choix. Si ces deux réponses conviennent à vos bâtiments, ATLAS Access Control et sa FAQ constituent une prochaine étape pratique.
Contact
Vous avez une question concernant votre propre bâtiment ?
Parlez à l'un de nos spécialistes.
Plus d’actualités
No posts found.