

Access Control as a Service (ACaaS): cos'è e perché è importante
Acquistare un sistema di controllo accessi significava, un tempo, avviare un progetto di investimento: un server, armadi dei controller in un locale tecnico, cablaggio fino a ogni porta e un contratto di manutenzione per mantenere tutto in funzione. L'access control as a service sostituisce quel progetto con un abbonamento e sposta software, aggiornamenti e console di gestione su una piattaforma gestita da qualcun altro. Questa guida spiega cosa copre l'ACaaS nella sicurezza fisica, come viene effettivamente realizzata un'installazione, com'è strutturato il costo quando il software è un abbonamento anziché un acquisto e dove il modello smette di avere senso. Indica inoltre le domande da porre a un fornitore prima di firmare un contratto.
In questo articolo, per controllo accessi si intende l'accesso fisico a edifici e locali: porte, serrature, lettori e credenziali. La stessa espressione si usa in ambito IT per i permessi su file, applicazioni e reti. Questa pagina riguarda il controllo accessi degli edifici.
Indice
Che cos'è l'Access Control as a Service?
L'access control as a service (ACaaS) è un modello di fornitura in cui il software che stabilisce chi può aprire quale porta funziona come servizio in abbonamento, ospitato e gestito dal fornitore, mentre in sede viene installato solo l'hardware delle porte. Il cliente paga periodicamente per la piattaforma invece di acquistare e possedere un sistema.
La sigla ACaaS segue lo stesso schema di SaaS, Software as a Service, e l'analogia è precisa, non solo decorativa. In entrambi i casi l'applicazione è gestita dal fornitore, accessibile da browser, aggiornata a livello centrale e pagata in abbonamento. La differenza è che il controllo accessi ha anche una componente fisica, quindi l'ACaaS non elimina mai del tutto l'hardware dall'edificio. Serrature, lettori e credenziali restano dove sono.
Vale la pena indicare esplicitamente tre elementi che il cliente smette di possedere, perché sono all'origine della maggior parte della differenza operativa:
- Il server. Nessuna macchina in un rack che esegue il database del controllo accessi e nessun sistema operativo sottostante da aggiornare, salvare o sostituire a fine vita.
- La versione del software. La piattaforma viene mantenuta in un'unica versione aggiornata per tutti i clienti, quindi non esiste un'installazione locale che può restare progressivamente indietro.
- Il progetto di aggiornamento. Le nuove funzionalità arrivano come parte del servizio, invece che come un intervento da definire, quotare e pianificare.
Ciò che resta è la parte che deve essere fisica: l'hardware delle porte, le credenziali che le persone portano con sé e la decisione su chi può passare da quale porta. L'ACaaS cambia il luogo in cui questa decisione viene registrata e gestita, non la decisione stessa.
L'ACaaS nella sicurezza fisica non è la gestione degli accessi cloud per i sistemi IT
Nella sicurezza fisica, controllo accessi significa porte, serrature, lettori e le credenziali che le aprono. In questo senso l'ACaaS è un sistema dell'edificio: una piattaforma ospitata nel cloud che contiene permessi e fasce orarie per i punti di accesso fisici, che si tratti di porte perimetrali, sale riunioni, magazzini, locali tecnici o singoli rack di server.
In ambito IT, la stessa espressione riguarda l'accesso a file, applicazioni, reti e dati. Quel settore ha un proprio vocabolario, che comprende il controllo degli accessi basato sui ruoli (RBAC), il controllo degli accessi basato sugli attributi (ABAC) e le liste di controllo degli accessi (ACL), e si occupa di ciò che un account autenticato può fare all'interno di un sistema, non di quale porta può aprire.
Si tratta di due discipline realmente diverse, e una pagina dedicata all'una è di scarsa utilità per chi cerca l'altra. Tuttavia si incontrano in un punto specifico e sempre più comune: la directory delle identità.
Quando una piattaforma di accesso fisico attinge alla stessa directory che gestisce l'accesso all'e-mail e alle applicazioni, un'unica operazione amministrativa aggiorna entrambi. Disattivare l'account di chi lascia l'azienda rimuove contemporaneamente l'accesso al PC portatile e all'edificio, senza una seconda richiesta ad un secondo team. Questa convergenza è il motivo per cui i due significati dell'espressione continuano a sovrapporsi, ed è anche l'argomento pratico più forte a favore del controllo accessi fisico ospitato nel cloud in un'organizzazione che utilizza già una directory delle identità nel cloud.
Come si realizza un'installazione ACaaS
Un'installazione di controllo accessi ospitata ha tre componenti: ciò che rimane nell'edificio, ciò che funziona come servizio di controllo accessi e il modo in cui le persone e i relativi permessi entrano nel sistema.
Cosa rimane nell'edificio?
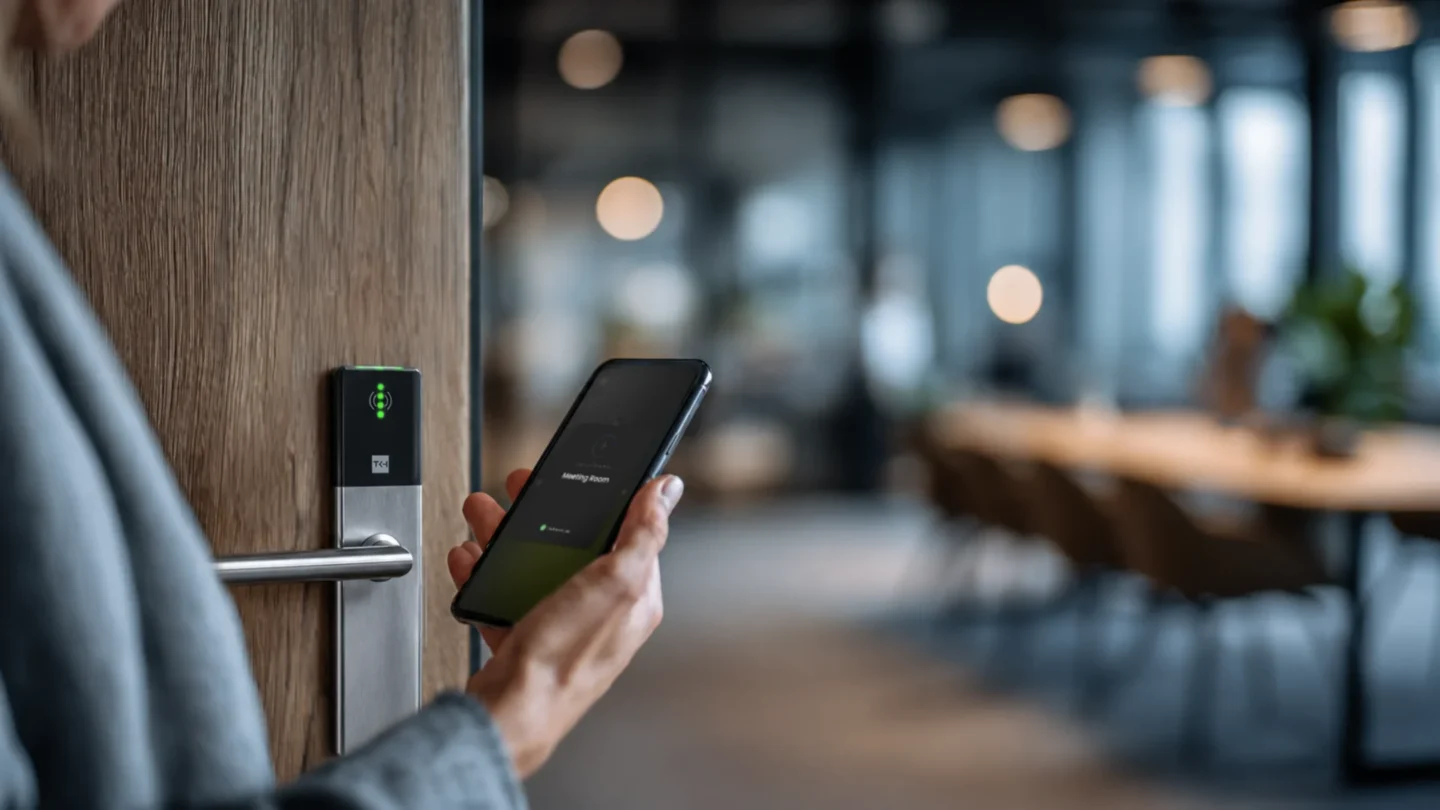
L'hardware delle porte e, nella maggior parte dei casi, ben poco altro. Ogni varco controllato è dotato di una serratura o di un lettore. Gli ingressi con maggior traffico, come un ingresso principale o una linea di tornelli, sono di norma alimentati da rete e collegati in modo permanente. Le porte usate meno spesso sono solitamente dotate di serrature wireless a batteria, che conservano i permessi localmente e si sincronizzano periodicamente invece di mantenere una connessione costante.
La conseguenza merita di essere detta chiaramente: nessuno spazio in sala server, nessun armadio dei controller in un vano tecnico e, in un'installazione wireless, nessun cavo da posare fino ad ogni singola porta. Quest'ultimo punto è ciò che rende possibile l’adeguamento su un edificio occupato, perché l'intervento si ferma all'anta della porta invece di attraversare controsoffitti e pareti di un piano in uso. È anche il motivo per cui i roll-out multisito sono diventati praticabili per le organizzazioni prive di personale tecnico in ogni sede.
Cosa funziona come servizio?
La piattaforma di gestione contiene permessi, gruppi di utenti, fasce orarie, cronologia degli eventi e reportistica, accessibili da browser, con le operazioni quotidiane e la configurazione disponibili anche tramite app. È a questo livello che si collocano le domande sulla sicurezza del controllo accessi nel cloud, perché è qui che i dati di accesso vengono archiviati e gestiti.
La differenza operativa che i clienti notano per prima è più piccola di quanto sembri e conta più del previsto: gli aggiornamenti arrivano senza un progetto. Non c'è una versione verso cui pianificare una migrazione, nessuna matrice di compatibilità da verificare rispetto al sistema operativo del server e nessuna finestra di intervento da prenotare.
Come entrano nel sistema persone e permessi?
Due modalità, e la maggior parte delle installazioni le utilizza entrambe. I dipendenti vengono sincronizzati dalla directory delle identità dell'organizzazione, comunemente Microsoft Entra ID: compaiono quando vengono assunti, cambiano diritti di accesso quando cambiano ruolo e li perdono quando lasciano l'azienda, senza alcuna lista parallela da mantenere. Tutti gli altri, tra cui collaboratori esterni, addetti alle pulizie, fornitori e visitatori, vengono creati direttamente nella piattaforma, di solito con una data di scadenza impostata fin dall'inizio.
I visitatori sono il caso che distingue una piattaforma dall'altra, perché in genere hanno bisogno di accesso per poche ore e non installeranno un'app per ottenerlo. Alcune piattaforme gestiscono questa esigenza con un codice temporaneo emesso in anticipo. ATLAS, ad esempio, genera un codice QR con una finestra di accesso definita, che viene inviato al Wallet Apple o al Wallet Android del visitatore e letto all'ingresso da una postazione citofonica Commend (installabile anche indipendentemente da ATLAS), così il visitatore arriva con l'accesso già attivo e senza nulla da scaricare.
Le piattaforme di questa categoria, tra cui ATLAS Access, controllo accessi basato su cloud, offrono in genere sia l'integrazione nativa con le directory sia un'API REST per i sistemi di identità non supportati nativamente.
Il modello commerciale: cosa smetti di acquistare e cosa inizi a pagare?
L'ACaaS viene solitamente descritto come un passaggio da CapEx (Spese in Conto Capitale) a OpEx (Costi Operativi). È vero, ma per una discussione sul budget servono più dettagli di quanti questa formula ne fornisca. Sono più utili tre categorie.
| Acquistato una sola volta | Pagato periodicamente | Non più acquistato |
|---|---|---|
| Serrature e lettori per ogni porta | Abbonamento alla piattaforma, di norma con prezzo per porta, per utente o per sede, con assistenza e aggiornamenti inclusi | Hardware del server e relativo ciclo di sostituzione |
| Manodopera per installazione e messa in servizio | Batterie di ricambio per le serrature wireless | Licenze del sistema operativo del server e del database |
| Credenziali fisiche, incluse eventuali tessere master o di emergenza | Sostituzione delle credenziali fisiche, laddove vengano ancora emesse tessere | Armadi dei controller e relativi contenitori |
| Cablaggio per i lettori alimentati da rete sulle porte ad alto traffico | Conservazione estesa o archiviazione degli eventi, se fatturata separatamente | Cablaggio fino a ogni porta, nelle installazioni wireless |
| Progetti di aggiornamento di versione e manutenzione del software on-premise |
Il controllo accessi in abbonamento ha generalmente un prezzo basato su un'unità che cresce con il patrimonio immobiliare anziché su una licenza una tantum: per porta, per utente o per sede, a volte con livelli che sbloccano funzionalità aggiuntive. L'unità conta più della tariffa di listino, perché un edificio con molte porte e poche persone ha un costo molto diverso da uno con poche porte e un elevato turnover del personale: per questo l'unità di prezzo è la prima cosa da chiarire quando si confrontano i preventivi.
L'interpretazione onesta è questa. Su cinque anni, il totale potrebbe non essere inferiore a quello di un sistema di proprietà. Ciò che cambia è la forma della spesa: parte più bassa, è prevedibile, assorbe gli aggiornamenti che altrimenti arriverebbero come richieste di investimento non pianificate e passa da un processo di approvazione degli investimenti a una voce del budget operativo. Per molte organizzazioni è questa riclassificazione, non l'aritmetica, il vero motivo per cui il modello si impone.
Cosa cambia per chi gestisce l'edificio?
Tre ruoli subiscono le conseguenze di questo modello, e le vivono in modo diverso.
Il gestore della struttura (amministratore di sistema)
Le modifiche ordinarie agli accessi smettono di essere ticket. Concedere a un collaboratore esterno l'accesso a una porta per un pomeriggio, emettere una credenziale per un nuovo assunto o revocare l'accesso a chi ha lasciato l'azienda diventa un'operazione completata da browser o da app in meno di un minuto, invece di una richiesta inoltrata a chi detiene i diritti di amministrazione. Questo conta soprattutto per gli accessi necessari immediatamente. Di un nuovo assunto si sa di solito con giorni di anticipo, quindi anche un processo lento funziona. Un visitatore in attesa alla reception, o un tecnico chiamato per una riparazione urgente, ha bisogno di entrare subito, ed è proprio allora che aspettare l'intervento di qualcun altro diventa un problema.
Il rovescio della medaglia è che, insieme alla capacità, arriva la responsabilità. Quando la gestione degli accessi è davvero self-service, diventa davvero compito del team responsabile della struttura.
Il responsabile IT
Niente da aggiornare, nessun database di cui fare il backup e nessun server a fine vita da mettere a budget. In cambio, emergono due nuove responsabilità. La prima è la valutazione del fornitore. I dati di accesso ora risiedono presso una terza parte e, ai sensi del GDPR, il cliente rimane titolare del trattamento mentre il fornitore agisce come responsabile del trattamento, quindi gli obblighi dell'organizzazione restano invariati. È una situazione standard per qualsiasi servizio cloud e viene gestita tramite un accordo sul trattamento dei dati, che stabilisce cosa può fare il fornitore con i dati, dove vengono archiviati e cosa succede al termine del contratto. La lettura di tale accordo fa parte della valutazione. La seconda è l'integrazione con le identità. Se la sincronizzazione smette di funzionare, nulla si rompe in modo visibile, ma le modifiche smettono di arrivare, e così chi ha lasciato l'azienda mantiene l'accesso finché qualcuno non se ne accorge. Questo vale per qualsiasi sistema alimentato da una directory, ma è una novità per le organizzazioni il cui vecchio controllo accessi aveva un proprio elenco utenti separato.
L'installatore o integratore
Meno cablaggio, minori attività di messa in servizio e molto meno tempo in cantiere. La configurazione si sposta su un'app utilizzata direttamente alla porta, invece che su una postazione in un locale tecnico, e una serratura può essere integrata nel sistema in genere in meno di un minuto. Un'infrastruttura ridotta significa anche costi di installazione ridotti, il che cambia ciò che è economicamente sostenibile proteggere: le porte che non valeva mai la pena cablare diventano porte che vale la pena controllare.
Al posto del cablaggio subentra la gestione di firmware e batterie su un parco distribuito di dispositivi wireless. È un onere più leggero rispetto a una rete di controller, ma non scompare, ed è bene concordare chi ne è responsabile prima della consegna.
Dove si adatta l'ACaaS e dove l'On-Premise resta Vincente?
Scegli l'ACaaS quando:
- Gestisci più sedi e vuoi un'unica console per tutte
- Gli accessi devono essere gestiti ovunque si trovi il responsabile
- I diritti di accesso cambiano spesso, a causa del turnover del personale, dei visitatori o del via vai di collaboratori esterni
- Sei un locatario senza sala server e senza alcuna intenzione di gestirne una
- Stai effettuando un adeguamento su un edificio occupato, dove il cablaggio crea disagi
- Utilizzi già come standard una directory delle identità nel cloud
- La tua azienda non dispone di un team IT dedicato in sede
- per la manutenzione dei server, l'aggiornamento del software o la gestione dei backup
- L'integrazione con altri servizi cloud (sistemi HR, gestione visitatori) può essere sviluppata più facilmente
Resta on-premise quando:
- Le regole del sito non consentono ai sistemi di sicurezza di connettersi a Internet
- I tuoi lettori o le tue credenziali attuali non sono supportati dalla piattaforma e quell'hardware ha ancora anni di vita davanti a sé
- Le regole interne vietano che i dati di accesso escano dalla tua infrastruttura
- Il numero di porte è così elevato che l'abbonamento software ricorrente supera il costo di una licenza una tantum (nella maggior parte delle installazioni l'hardware viene acquistato e solo il software è in abbonamento, quindi l'ACaaS non è un modello di noleggio per serrature e lettori)
- Hai bisogno di un controllo accessi unificato con videosorveglianza, antintrusione e sistemi dell'edificio su un'unica piattaforma
Gli edifici multi-proprietà rientrano a pieno titolo nella prima colonna, e per un preciso motivo strutturale. Un gestore immobiliare può delegare la gestione quotidiana degli accessi a ciascun referente dei locatari senza concedergli nulla oltre al proprio spazio, e quindi non deve occuparsi di ogni richiesta ordinaria di ogni occupante. Questa delega è difficile da organizzare quando il sistema è un'unica installazione di proprietà con una sola console di amministrazione.
Le due colonne non sono categorie permanenti. I fornitori che offrono sia piattaforme ospitate sia on-premise sono di solito in grado di indicare un percorso di migrazione tra le due, il che è importante per le organizzazioni le cui esigenze si stanno muovendo in una direzione senza esserci ancora arrivate.
Domande da Porre a un Fornitore ACaaS Prima di Firmare
Queste otto domande sono pensate per essere inserite direttamente in un documento di procurement. Ognuna ha una motivazione e ognuna prevede una risposta che dovrebbe arrivare per iscritto, non durante una riunione.
- Quale uptime viene garantito e cosa succede se non viene rispettato? L'uptime è la quota di tempo in cui la disponibilità della piattaforma è garantita, espressa in percentuale nello SLA (Accordo sul Livello di Servizio). Un valore contrattuale è diverso da una dichiarazione di marketing sull'affidabilità, e il rimedio previsto in caso di mancato rispetto conta quanto il valore stesso.
- Dove vengono archiviati i dati e possiamo richiedere una regione specifica? La residenza dei dati è una questione contrattuale, non tecnica. Se la tua organizzazione ha bisogno che i dati di accesso restino in una giurisdizione definita, questo requisito va inserito nel contratto, insieme all'accordo sul trattamento dei dati del fornitore.
- Quali porte continuano a funzionare durante un'interruzione di Internet, e per quanto tempo? Chiedi dove viene presa la decisione di accesso. Se i permessi sono memorizzati sulla porta o su un controller locale, le persone autorizzate continuano a entrare e gli eventi vengono caricati in seguito. Se una porta dipende dalla risposta in tempo reale della piattaforma, no. Fatti dare la risposta per ogni tipo di porta e chiedi per quanto tempo i permessi memorizzati restano validi prima che l'hardware richieda una sincronizzazione.
- Per quanto tempo vengono conservati per impostazione predefinita gli eventi di accesso e quali opzioni ci sono se ne abbiamo bisogno più a lungo? La conservazione è il periodo durante il quale la piattaforma mantiene i registri degli eventi prima di eliminarli, e varia molto da una piattaforma all'altra. Se hai un obbligo di audit o assicurativo che richiede uno storico specifico, verifica il valore predefinito prima di dare per scontato che soddisfi tale obbligo, e verifica cosa comporta estenderlo.
- Come possiamo esportare i dati degli eventi di accesso, in quale formato, tramite quale interfaccia e con quale preavviso? L'esportazione è ciò che consente di conservare gli eventi oltre il periodo di conservazione della piattaforma, quindi se ti serve uno storico più lungo di quello predefinito, è questo il meccanismo che lo rende possibile. Determina inoltre cosa puoi portare con te se cambi fornitore. Un'API REST, un'esportazione pianificata o un formato di file documentato sono tutte risposte valide.
- Quali directory delle identità sono supportate nativamente anziché tramite un connettore? Un'integrazione nativa collega la piattaforma di accesso direttamente alla tua directory. Un connettore è un software separato che si colloca nel mezzo, il che significa un componente in più da mantenere e una parte in più coinvolta quando la sincronizzazione smette di funzionare.
- Chi è responsabile degli aggiornamenti firmware e delle batterie delle serrature? In un parco wireless distribuito si tratta di un lavoro ricorrente concreto. Nel contratto deve essere attribuito nominativamente a qualcuno, che sia il cliente, l'integratore o il fornitore.
- Cosa succede all'hardware installato se interrompiamo il contratto? La proprietà varia. Serrature e lettori possono essere acquistati, noleggiati o inclusi nell'abbonamento, e questo determina se restano tuoi. Vale la pena verificare altri due aspetti: se l'hardware può essere riconfigurato per funzionare con la piattaforma di un altro fornitore e se continua a funzionare una volta terminato l'abbonamento. Insieme, questi elementi determinano quanto costa davvero andarsene.
Conservazione ed esportazione meritano particolare attenzione quando l'organizzazione è soggetta a obblighi di audit, perché queste due risposte determinano se sarai in grado di fornire prove quando qualcuno le richiede. Nell'UE, ad esempio, la direttiva NIS2 impone alle organizzazioni che rientrano nel suo ambito di adottare misure di gestione del rischio che includano la sicurezza fisica e il controllo accessi, e di essere in grado di dimostrarle: ciò rende i periodi di conservazione e le modalità di esportazione una questione pratica e non teorica.

Il mercato ACaaS: cosa ne sta guidando l'adozione?
Il mercato dell'access control as a service sta crescendo per ragioni che hanno poco a che fare con il controllo accessi in sé e molto con ciò che è cambiato intorno a esso.
Quattro fattori ne spiegano la maggior parte. Primo, i sistemi di edificio adiacenti sono passati per primi al cloud: videosorveglianza, building management e sistemi di gestione visitatori avevano già reso normale l'idea di una piattaforma ospitata prima che il Controllo Accessi li seguisse. Secondo, il lavoro ibrido ha cambiato i modelli di occupazione, e un edificio in cui le presenze variano di giorno in giorno è più difficile da gestire con permessi assegnati staticamente e chiavi fisiche. Terzo, il turnover del personale ha reso la gestione delle tessere sproporzionatamente costosa, perché il costo di una credenziale non è la tessera, ma il lavoro necessario per emetterla, ritirarla e sostituirla. Quarto, il Controllo Accessi Mobile ha eliminato la credenziale fisica dall'equazione, ed emettere o revocare una credenziale sullo smartphone di una persona funziona nel modo più naturale da una piattaforma raggiungibile ovunque, che è esattamente ciò che è già un servizio ospitato.
Domande frequenti sull'ACaaS
Cosa significa ACaaS?
Indica un modello in cui il software che stabilisce chi può aprire quale porta funziona come abbonamento ospitato, gestito dal fornitore, mentre in sede viene installato solo l'hardware delle porte.
L'ACaaS riguarda le porte degli edifici o i sistemi IT?
Nella sicurezza fisica indica porte, serrature e lettori forniti in abbonamento. In ambito IT, la stessa espressione riguarda l'accesso a file, applicazioni e reti. I due ambiti si incontrano nella directory delle identità: quando un'unica directory serve entrambi, disattivare un account può bloccare sia il PC portatile sia la porta d'ingresso.
In cosa l'ACaaS è diverso da un sistema di controllo accessi basato su cloud?
Si tratta in gran parte della stessa tecnologia con un'enfasi diversa. "Basato su cloud" descrive dove funziona il software; ACaaS descrive come viene acquistato e chi lo gestisce. In pratica, la maggior parte del controllo accessi in cloud viene venduta come servizio, per cui i termini vengono spesso usati in modo intercambiabile.
Cosa succede alle porte se la connessione Internet si interrompe?
Dipende da dove viene presa la decisione di accesso, che è una caratteristica del sistema e non del cloud. Nella maggior parte delle installazioni la decisione viene presa sulla porta o su un controller locale sulla base dei permessi memorizzati, quindi le persone già autorizzate continuano a entrare e gli eventi vengono caricati quando la connessione ritorna. Ciò che non funziona offline è tutto quanto richiede la piattaforma in tempo reale, come lo sblocco da remoto o una credenziale validata lato server, e qualsiasi modifica ai permessi effettuata durante l'interruzione non raggiungerà la porta finché questa non si ricollega.
Chi è il proprietario dei dati di accesso in un'installazione ACaaS?
Ai sensi del GDPR il cliente è il titolare del trattamento e il fornitore è il responsabile del trattamento: ciò significa che i dati restano del cliente e che il fornitore può trattarli solo alle condizioni previste da un accordo sul trattamento dei dati. Le questioni che contano nella pratica sono il periodo di conservazione, la regione di archiviazione e il formato di esportazione, tutti trattati nelle domande al fornitore riportate sopra.
L'ACaaS costa meno di un sistema di controllo accessi tradizionale?
Non automaticamente, ed è giusto essere onesti su questo punto. Parte con costi più bassi, ha un andamento prevedibile ed elimina del tutto i costi di server, armadi e aggiornamenti. Su cinque anni il totale potrebbe essere simile. Ciò che cambia in modo affidabile è la forma della spesa, più che la sua entità.
Access Control as a Service: cosa ricordare
L'access control as a service è un modello di fornitura e commerciale, non una nuova tecnologia per le porte. Serrature e lettori sono gli stessi dispositivi di sempre; ciò che si sposta sono il software, la gestione e la proprietà. Il server, l'armadio dei controller, il cablaggio fino a ogni porta e il progetto di aggiornamento escono dall'edificio e vengono sostituiti da un abbonamento e da un browser. Due domande stabiliscono se il modello è adatto a un'organizzazione: cosa succede alla porta quando la connessione si interrompe, e se l'organizzazione può accettare che i propri dati di accesso vengano trattati da un fornitore nell'ambito di un accordo sul trattamento dei dati. Nella maggior parte degli edifici entrambe le domande hanno buone risposte, in pochi invece no, e lì l'on-premise resta la scelta migliore. Se entrambe le risposte sono adatte ai tuoi edifici, ATLAS Access Control e le relative FAQ sono un passo successivo concreto.
Contatti
Hai una domanda sul tuo edificio?
Parla con uno dei nostri specialisti.
Notizia
No posts found.