Articoli – Controllo Accessi
Access Control as a Service (ACaaS): cos'è e perché è importante
Acquistare un sistema di controllo accessi significava, un tempo, avviare un progetto di investimento: un server,...


Il controllo accessi mobile è un sistema in cui la credenziale che apre una porta si trova nello smartphone anziché in un badge, un tag o una chiave meccanica. La credenziale viene assegnata e revocata centralmente tramite software, quindi una persona può ottenere l'accesso a porte specifiche per un periodo determinato senza che nessuno debba consegnarle un oggetto fisico. La stessa credenziale è chiamata anche credenziale mobile o chiave digitale.
Un sistema di controllo accessi mobile è composto da tre parti, ed è utile distinguerle prima di proseguire.
La credenziale è un dato. Dimostra chi è il titolare e cosa è autorizzato ad aprire. Su un badge il dato si trova in un chip; nel controllo accessi mobile si trova in un'app, in un pass del wallet o in un codice sul telefono, oppure su un tablet o uno smartwatch, se la piattaforma lo supporta.
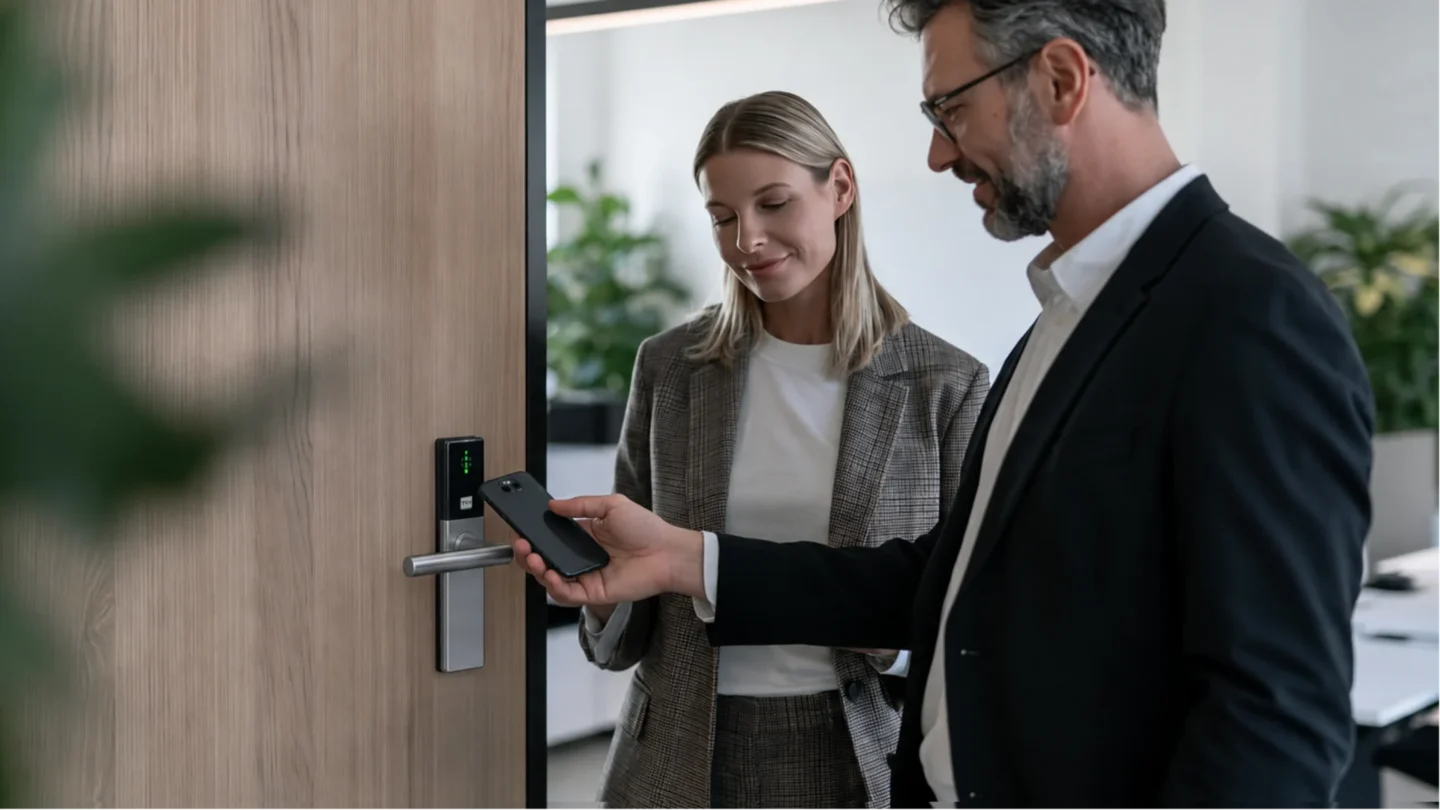
Il lettore o la serratura è il dispositivo sulla porta che riceve la credenziale. Può essere un lettore cablato accanto alla porta oppure una serratura wireless a batteria con lettore integrato, che a seconda della porta può avere la forma di una maniglia, di un cilindro o di un altro componente.
La piattaforma è il software in cui un amministratore definisce chi può aprire cosa e in cui vengono registrati gli eventi di accesso. Di solito vi si accede tramite browser.
Ciascuna di queste tre parti può essere realizzata in più modi, e la loro combinazione determina come si comporta il sistema quando qualcosa va storto.
Un sistema di controllo accessi mobile svolge quattro operazioni in sequenza: carica una credenziale sul telefono, il telefono la presenta alla porta, il sistema decide se aprire e l'evento viene registrato. Ciascuno di questi passaggi può essere realizzato in più modi, e sono proprio queste scelte a distinguere un sistema dall'altro.
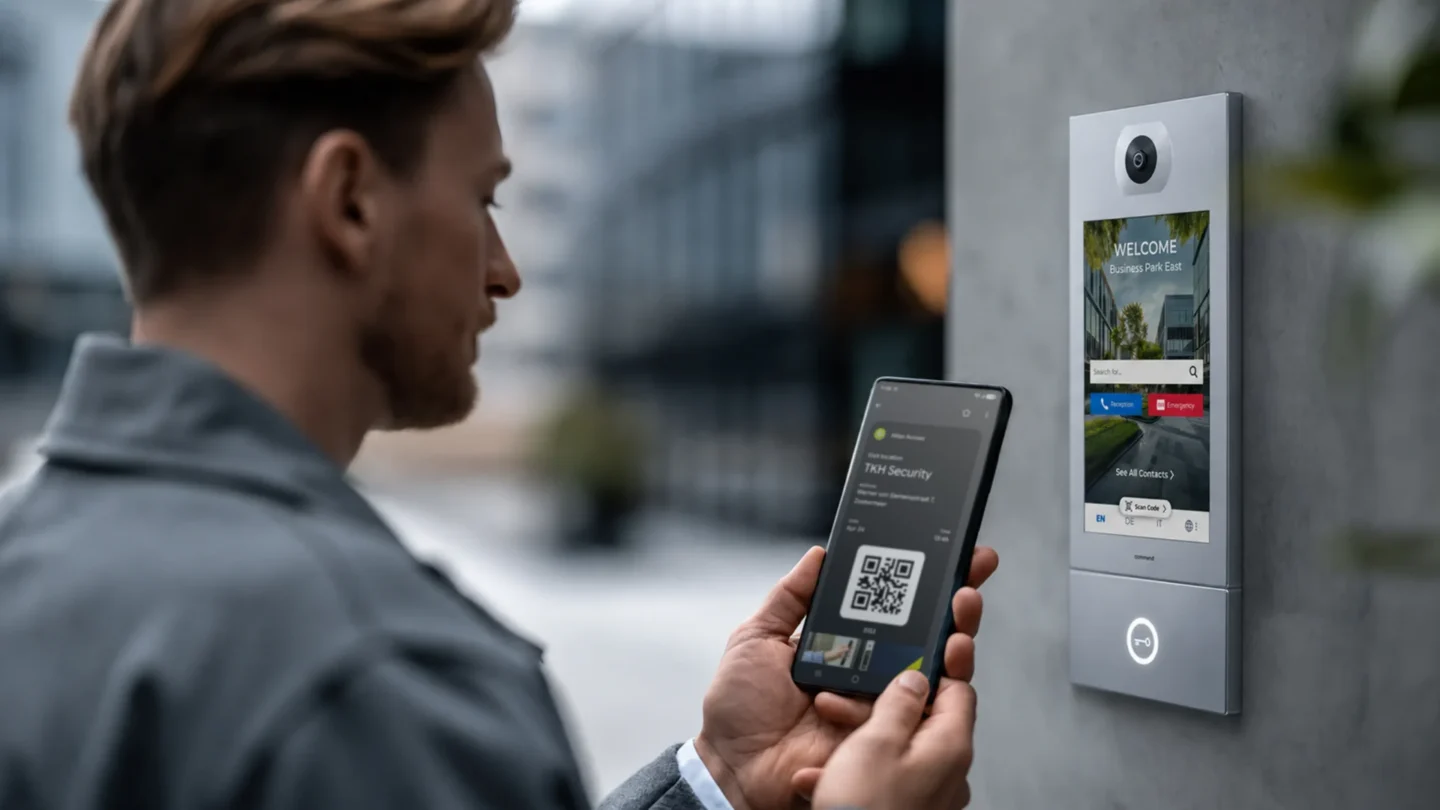
La credenziale arriva tramite invito, e può essere consegnata in più modi. Per chi utilizza l'edificio regolarmente, di solito si tratta di un'app: la persona la installa, accede con il proprio account aziendale e la credenziale viene attivata su quel dispositivo. Per gli utenti occasionali può essere un codice QR, salvato nel wallet del telefono o inviato come link via e-mail o SMS, evitando del tutto il download di un'app. Un'ulteriore opzione è il PIN, dove la porta dispone di una tastiera o di un citofono: in questo caso la persona riceve un numero, non qualcosa sul telefono.
Alcuni sistemi limitano l'utente a un solo dispositivo attivo. Si tratta di una restrizione voluta, non tecnica: una credenziale presente su più telefoni contemporaneamente è una credenziale che può essere prestata. Il passaggio a un nuovo telefono avviene di norma in autonomia: l'utente accede dal nuovo dispositivo e la credenziale viene riemessa lì, revocandola automaticamente da quello precedente.
Sulla piattaforma ATLAS un dipendente aggiunge l'accesso al proprio telefono con il suo account Microsoft, l'app e un codice QR, in molto meno di un minuto.
Dal punto di vista dell'utente, l'interazione è di solito molto semplice. In una modalità l'app funziona in background, quindi la porta si apre quando la persona avvicina il telefono, senza dover aprire o selezionare nulla. In un'altra l'utente riattiva prima lo schermo del telefono e l'app risponde senza essere aperta. Entrambe sono di uso comune, ma non offrono lo stesso livello di sicurezza. Quando l'app risponde in background, il PIN o la biometria del telefono non vengono verificati alla porta, quindi anche un telefono in mano a un'altra persona la aprirà. È un aspetto da valutare quando si sceglie quale modalità adottare.
A livello tecnico, due tecnologie a corto raggio trasportano la credenziale dal telefono alla porta, e i sistemi si differenziano per quale utilizzano.
Bluetooth Low Energy (BLE) funziona a distanza anziché a contatto, ed è ciò che rende possibile lo sblocco a mani libere. I fornitori indicano portate molto diverse, da pochi centimetri ad alcuni metri, perché la portata è configurabile: conviene quindi chiedere su quale valore è impostato un determinato lettore. Va inoltre tarata con cura: una porta che si apre quando qualcuno passa dall'altra parte di un muro è un problema, non una funzionalità, e una configurazione errata è una causa riconosciuta di sblocchi accidentali.
NFC funziona solo a contatto o entro pochi centimetri, quindi l'utente avvicina il telefono al lettore. È rapido, difficile da attivare per errore e si comporta in modo molto simile a un badge contactless. Inoltre consuma pochissima energia, sia del telefono sia della serratura, un aspetto importante in un edificio pieno di serrature a batteria.
Alcuni sistemi supportano entrambe le tecnologie, così la credenziale può essere presentata anche se uno dei due canali non è disponibile.
ATLAS utilizza sia BLE sia NFC per le credenziali. L'NFC ha anche un ruolo diverso durante l'installazione: un badge NFC viene usato per attivare una nuova serratura prima di aggiungerla al sistema.
Una credenziale mobile è protetta da due elementi che l'edificio non deve fornire.
Il primo è il telefono stesso. Quando l'utente riattiva lo schermo prima di presentare il telefono, la credenziale non può essere usata finché non ha superato il PIN, l'impronta digitale o il riconoscimento facciale del dispositivo. Le verifiche diventano quindi due anziché una, il telefono e la persona che lo tiene in mano, e l'edificio non deve pagare per la seconda perché la esegue già il telefono. Per questo un telefono trovato per strada è molto meno utile a un estraneo di un badge trovato. Quando l'app risponde in background, questa verifica alla porta non avviene. Per le aree ad alta sicurezza, come sale server o laboratori, la raccomandazione abituale è richiedere una seconda verifica, ad esempio un PIN, così che un telefono rubato o sbloccato non basti da solo per entrare.
Il secondo è la crittografia. La credenziale è cifrata sia dove è memorizzata sia durante la trasmissione al lettore, ed è questo che rende praticamente impossibile copiarla. Un vecchio badge non cifrato, al contrario, spesso può essere copiato con apparecchiature economiche.
È la scelta progettuale con le conseguenze più importanti dell'intero sistema, e resta invisibile finché qualcosa non si guasta.
Decide un controller nell'edificio. I permessi risiedono su un controller nel sito, che risponde al lettore. Le porte continuano a funzionare anche se internet non è disponibile. Il software di gestione è spesso in cloud, ma gestisce il sistema anziché decidere ogni singolo accesso.
Decide il cloud per ogni accesso. Il lettore invia la richiesta alla piattaforma e attende una risposta prima di sbloccare la porta. Alcuni sistemi possono instradare questa richiesta tramite la rete dati mobile del telefono anziché la connessione internet dell'edificio, quindi un'interruzione nel sito non impedisce necessariamente l'apertura della porta.
La credenziale contiene i diritti. I diritti di accesso viaggiano nella credenziale stessa: la serratura li legge e decide senza alcuna connessione, e gli eventi vengono raccolti in un secondo momento. È il modello alla base di OSS Standard Offline, uno standard multi-vendor per scrivere i diritti di accesso su un badge (data on card), che ATLAS adotta tramite l'app mobile e con i badge quando serve una seconda credenziale.
| Credenziale mobile | Badge | Tag (portachiavi) | Codice QR | Codice PIN | Biometria | |
|---|---|---|---|---|---|---|
| Come viene assegnata | Inviata tramite invito, attivata dall'utente sul proprio telefono | Codificato e consegnato di persona | Codificato e consegnato di persona | Inviato come link o immagine, salvato nel wallet del telefono | Comunicato alla persona o inviato con un messaggio | Registrata una sola volta di persona, all'iscrizione |
| Come viene revocata | Revocata centralmente; smette di funzionare sul dispositivo non appena si connette | Eliminato centralmente se il sistema è online; altrimenti ritirato o inserito in black list | Come per il badge | Revocato centralmente, oppure scade da solo all'ora stabilita | Deve essere cambiato, con impatto su tutti quelli che lo conoscono | Eliminata centralmente |
| Se viene persa | Chi trova il telefono deve prima sbloccarlo, a meno che l'app non risponda in background | Utilizzabile da chiunque lo trovi finché non viene segnalato | Utilizzabile da chiunque lo trovi finché non viene segnalato | Chi ha l'immagine può usarla finché non scade o viene revocata | Niente da perdere; il rischio è la condivisione | Non può essere persa |
| Può essere copiata | Cifrata in memoria e in trasmissione, quindi la clonazione è praticamente impossibile | Un vecchio badge non cifrato può essere clonato con apparecchiature economiche | Come per il badge | L'immagine può essere fotografata o inoltrata | Niente da copiare; il rischio è la condivisione | Non viene copiata nell'uso normale |
| Può essere prestata | Nella pratica no; il telefono resta con la persona | Facilmente e senza lasciare traccia | Facilmente e senza lasciare traccia | Facilmente, inoltrando l'immagine | Facilmente, dicendolo a voce | No |
| Costi ricorrenti | Nessun oggetto fisico da riemettere | Un nuovo badge ogni volta che uno viene perso o arriva una nuova persona | Un nuovo tag ogni volta | Nessuno | Nessuno | Hardware di lettura più costoso per ogni porta |
| Funziona senza rete | Sì, se la credenziale contiene i diritti | Sì, se la credenziale contiene i diritti | Sì, se la credenziale contiene i diritti | Richiede uno schermo sul telefono e una telecamera alla porta | Sì, con una tastiera offline | Dipende dal lettore |
Da questa tabella emergono tre considerazioni ragionevoli.
Un badge viene prestato con estrema facilità a un collega, mentre un telefono no. È una differenza di comportamento più che tecnica, ed è il principale vantaggio concreto in termini di sicurezza nel passaggio alle credenziali mobili. Le persone condividono i badge per fare una cortesia. Non consegnano il dispositivo che contiene i loro messaggi e la loro app bancaria.
Un badge costa ogni volta che viene riemesso, e il costo è soprattutto di manodopera più che di plastica. C'è anche un aspetto ambientale: un edificio che smette di emettere badge smette di produrre la plastica che li accompagna. Il PIN è il più debole del gruppo, perché si diffonde a voce, non lascia traccia quando succede e può essere revocato solo cambiandolo per tutti.
Lo smartphone non è migliore sotto ogni aspetto. Un badge non richiede che un dipendente possieda uno smartphone o accetti di installare qualcosa. Qualsiasi edificio che passa alle credenziali mobili ha comunque bisogno di un secondo tipo di credenziale per le persone che non possono o non vogliono usare il telefono.
La maggior parte dei sistemi di controllo accessi è accurata il giorno in cui viene configurata e da lì in poi si disallinea. Qualcuno viene assunto e aspetta due giorni per il badge. Qualcuno passa da un reparto all'altro e conserva gli accessi precedenti, perché nessuno li ha rimossi. Qualcuno lascia l'azienda e il suo badge resta valido finché un responsabile non si ricorda di ritirarlo. Niente di tutto questo è negligenza. Succede perché il sistema di accesso gestisce un proprio elenco separato di persone, e quell'elenco corrisponde alla realtà solo quando qualcuno lo aggiorna manualmente.
Il provisioning basato sulla directory elimina il passaggio manuale. La piattaforma di accesso legge i dati dalla directory delle identità che l'organizzazione usa già per e-mail e accesso alle applicazioni, in genere Microsoft Entra ID. Un nuovo dipendente compare nel sistema di accesso perché compare nella directory. Chi lascia l'azienda perde l'accesso all'edificio nel momento in cui il suo account viene disattivato, senza una richiesta separata a un secondo team.
Nella pratica contano due dettagli. L'accesso di un utente è la combinazione di tutti i gruppi di cui fa parte, quindi spostare una persona da un gruppo all'altro ne modifica gli accessi senza dover intervenire porta per porta. Inoltre, la velocità con cui una modifica raggiunge le porte dipende da come è stata configurata la connessione alla directory: conviene quindi concordare con il fornitore i tempi previsti anziché dare per scontato che siano immediati. Con Entra ID, l'app mobile viene aggiornata quando l'utente ha una connessione internet.
Questa convergenza ha una seconda conseguenza. Quando un'unica directory governa sia l'edificio sia il software, il telefono può fare più che aprire la porta: lo stesso dispositivo che apre l'ingresso può autenticare un accesso alla rete o a un'applicazione. Per questo le credenziali mobili vengono spesso considerate parte della gestione delle identità anziché un semplice accessorio di sicurezza.
L'effetto sull'amministrazione è più grande di quanto sembri. Su una piattaforma di controllo accessi in cloud, concedere a una ditta esterna l'accesso a porte specifiche richiede meno di un minuto, e l'aggiornamento dei diritti di un dipendente ha effetto immediato. Tutti coloro che non sono nella directory, cioè ditte esterne, addetti alle pulizie, fornitori e visitatori, vengono creati direttamente nella piattaforma, di norma con una data di scadenza assegnata al momento della creazione, così che l'accesso si rimuova da solo.
La sincronizzazione con la directory gestisce bene i dipendenti. Non fa nulla, però, per le persone che devono entrare in un edificio senza mai comparire in un sistema HR, ed è qui che il controllo accessi spesso si inceppa nell'uso quotidiano.
Il problema è che l'amministratore è il collo di bottiglia, ed è la persona sbagliata. Chi sa che un fornitore arriverà alle sette è il responsabile del punto vendita. Chi sa che l'impresa di pulizie ha cambiato due addetti questa settimana è il facility manager. Far passare ognuna di queste modifiche da un amministratore centrale aggiunge un ritardo a qualcosa che di solito serve entro un'ora.
La delega delle credenziali risolve il problema spostando la condivisione alla persona che conosce il contesto. Un amministratore designa alcuni utenti come proprietari di un gruppo di utenti e assegna loro un certo numero di credenziali. Questi proprietari possono poi condividere il profilo di accesso del gruppo dal proprio telefono, usando il canale che entrambe le parti già utilizzano, senza che l'amministratore debba intervenire ogni volta.
All'amministratore resta la parte che conta per il controllo: il limite al numero di credenziali che un proprietario può condividere, lo storico di chi ha aperto quale porta e la possibilità di revocare tutto in una volta. La delega distribuisce il lavoro senza distribuire la supervisione.
In ATLAS questa funzione si chiama condivisione delle credenziali ed è disponibile nell'app per il proprietario di un gruppo o per qualsiasi utente a cui l'amministratore abbia assegnato questo diritto. La persona incaricata condivide il profilo di accesso di quel gruppo tramite l'app ATLAS, e-mail, AirDrop, WhatsApp o qualsiasi altra app di messaggistica. Il numero di persone con cui può condividerlo è illimitato per impostazione predefinita e può essere limitato dall'amministratore. Nel retail la catena parte dal property manager, che tramite il portale web assegna un numero definito di credenziali a ciascun responsabile di punto vendita; il responsabile le condivide con personale, fornitori e squadre di pulizia, e le revoca allo stesso modo quando qualcuno se ne va.
| Situazione | Cosa succede | Cosa fa l'amministratore | Cosa prevedere in anticipo |
|---|---|---|---|
| Telefono perso o rubato | La credenziale è protetta dalla schermata di blocco del telefono, quindi trovare il dispositivo non permette di aprire una porta, a meno che l'app non risponda in background | Revoca la credenziale centralmente; smette di funzionare su quel dispositivo non appena il telefono si connette a internet, e ne viene emessa una nuova per il nuovo telefono | Accettare che un telefono tenuto offline conservi la credenziale finché non si connette: per questo il PIN o la biometria del dispositivo fanno parte del modello di sicurezza, a meno che l'app non risponda in background |
| Batteria del telefono scarica | La persona non può presentare alcuna credenziale mobile | Nulla | Un secondo tipo di credenziale, scelto prima dell'implementazione |
| Nessuna connessione internet | Dipende da dove viene presa la decisione. Un controller nell'edificio e una credenziale che contiene i diritti funzionano entrambi normalmente. Solo la decisione in cloud richiede una connessione | Nulla; gli eventi vengono caricati al ritorno della connessione | Verificare con il fornitore quali porte decidono senza la piattaforma e quali hanno bisogno della sua risposta |
| Batteria della serratura in esaurimento | La serratura comunica il proprio stato alla piattaforma tramite l'app ogni volta che qualcuno usa quella porta | Pianifica la sostituzione della batteria prima che la serratura smetta di funzionare | Un sistema che segnala lo stato della batteria delle serrature, cosicché la sostituzione venga pianificata e non fatta all’ultimo momento |
| Nessuno smartphone, oppure il dipendente non può o non vuole usare l'app | Per quella persona non è possibile una credenziale mobile | Assegna invece un badge | Un secondo tipo di credenziale fin dal primo giorno, per chi non ha un telefono adatto e per chi preferisce non installare un'app del datore di lavoro |
Due di queste righe meritano qualche parola in più.
Una credenziale di riserva deve essere una scelta progettuale, non un'improvvisazione. La domanda non è solo cosa apre la porta quando il telefono non può farlo, ma se questa alternativa funziona su tutte le porte o solo su alcune. In ATLAS un badge funziona su qualsiasi serratura, e gli ingressi dotati di terminale interfonico possono accettare anche un PIN o un codice QR, offrendo al visitatore un modo per entrare senza installare nulla.
La revoca raggiunge lo smartphone, non la serratura. Quando le serrature sono offline e le credenziali contengono i diritti, revocare una credenziale non richiede di intervenire su ogni porta. L'annullamento viene inviato al telefono e l'app smette di funzionare non appena il dispositivo è connesso. Per questo un sistema progettato in questo modo può essere offline alla porta e allo stesso tempo rapido nella revoca.
La resistenza del personale alle credenziali sul telefono di solito non riguarda la tecnologia. Riguarda il sospetto che installare un'app del datore di lavoro su un dispositivo personale significhi essere tracciati.
Ciò che viene registrato è quale credenziale ha aperto quale porta, e a che ora. È lo stesso evento che un sistema a badge ha sempre registrato. Produce uno storico che mostra che una determinata persona è entrata in un determinato locale in un determinato momento.
Ciò che non viene registrato sono gli spostamenti tra una porta e l'altra, la posizione fuori dall'edificio o qualsiasi altro dato del telefono. Un evento di accesso è un singolo punto nel tempo e nello spazio. Non dice nulla su dove la persona sia andata dopo.
Queste registrazioni sono dati personali ai sensi del GDPR, che comporta tre obblighi. La finalità del trattamento deve essere definita e dichiarata. Il periodo di conservazione deve essere stabilito e documentato, non lasciato indefinito. L'accesso alle registrazioni deve essere limitato alle persone che ne hanno bisogno per la finalità dichiarata.
L'unica aggiunta utile oltre al minimo di legge è chiarire la questione del controllo delle presenze prima che il sistema entri in funzione. Gli eventi di accesso sembrano dati di rilevazione presenze, e un'organizzazione che inizia a usarli in questo modo a posteriori, senza averlo dichiarato, trasforma un'implementazione tranquilla in un conflitto.
Otto domande determinano se l'implementazione di un controllo accessi mobile procederà senza intoppi, e conviene porle al fornitore per iscritto.
La risposta onesta è che va verificato caso per caso. Dipende da molti fattori, specifici di ciascun fornitore di tecnologia.
Ciò che conta è se la piattaforma supporta la vostra directory in modo nativo, che è la soluzione più pulita, oppure tramite una connessione API a un sistema di terze parti. Entrambe funzionano. Quello che va evitato è scoprire che nessuna delle due è disponibile e che l'elenco utenti deve essere gestito separatamente.
Verificare quale credenziale di riserva è supportata e se funziona su tutte le porte o solo su alcune.
Chiedersi dove viene presa la decisione di accesso, anziché se il sistema funziona offline.
Dipende da due fattori. Se la piattaforma legge i dati dalla vostra directory, le anagrafiche dei dipendenti compaiono automaticamente e nessuno deve inserirle a mano. E se i dipendenti possono aggiungere la credenziale al proprio telefono, invece di un amministratore che lo fa per ciascuno, il lavoro cresce con i dipendenti e non con il vostro team. Se nessuna delle due condizioni è vera, la differenza si sente: un paio di minuti in più a persona diventano circa una settimana di lavoro su mille dipendenti.
La piattaforma dovrebbe mostrarlo centralmente, così le serrature con batteria in esaurimento compaiono in un elenco prima che qualcuno resti chiuso fuori. In ATLAS la serratura trasmette il proprio stato tramite l'app ogni volta che qualcuno usa quella porta. Senza una segnalazione centralizzata, il primo segnale di una batteria scarica è una porta che non si apre, il che rende la manutenzione reattiva in un edificio che può averne centinaia.
L'esportazione determina se è possibile conservare uno storico più lungo di quello mantenuto dalla piattaforma, e cosa si può portare con sé in caso di cambio fornitore.
La gestione multi-sito è un requisito diverso da quella di un singolo sito: comprende gruppi di utenti condivisi tra le sedi, permessi diversi per ciascun edificio e un unico punto da cui vedere gli eventi di tutti. È più facile prevederla all'inizio che aggiungerla in seguito, quindi conviene sollevare la questione anche se oggi avete un solo edificio e prevedete di averne altri.
Acquistare un sistema di controllo accessi significava, un tempo, avviare un progetto di investimento: un server,...